

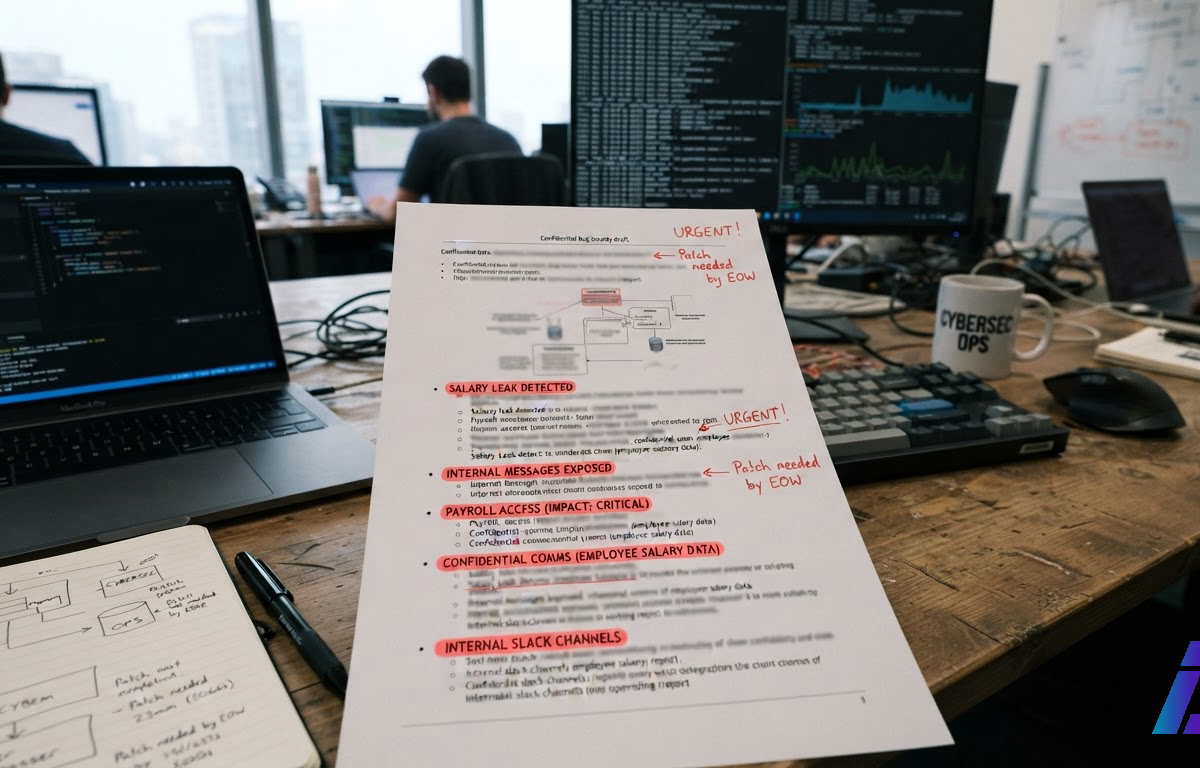
Na segunda-feira (26), o Washington Post revelou o caso da Cathedral, uma startup de segurança digital com poucos meses de vida. Ela foi fundada por ex-funcionários do DOGE, o extinto departamento de "eficiência governamental" de Elon Musk, e diz ter entrado em sistemas internos da Anthropic (abre em nova aba), criadora do Claude (abre em nova aba), depois de rodar agentes de IA por menos de 12 horas. A Anthropic confirma o acesso, mas contesta quase todo o resto.
Segundo um rascunho de relatório da Cathedral visto pelo jornal, os agentes encontraram caminhos até transcrições de reuniões, dados de salários e propostas de emprego e mensagens no Slack (abre em nova aba) sobre os modelos mais avançados da empresa. Agentes são programas que executam tarefas em sequência por conta própria, sem alguém comandando cada passo. A porta de entrada não foi o Claude, e sim programas de terceiros, de administração e de vendas, usados pela Anthropic. O teste aconteceu dentro do programa em que a empresa convida pesquisadores de fora a caçar falhas e reportá-las, o chamado bug bounty.
A versão da Anthropic é bem mais modesta. Segundo a empresa, a Cathedral chegou a "um conjunto limitado" de sistemas de vendas, RH e TI, com contatos de alguns clientes e parceiros e dados básicos de contas de usuários. Conversas com o Claude, código-fonte e os pesos do modelo, o "cérebro" treinado da IA, ficaram de fora. "Nosso monitoramento detectou parte da atividade da Cathedral antes que eles nos reportassem, e cortamos o acesso deles no mesmo dia", disse um porta-voz. A empresa afirma não ter evidência de que outros exploraram as brechas. Ela também desligou os softwares afetados até os fornecedores, que não foram identificados, corrigirem as falhas, e avisou autoridades federais dos EUA.
A briga pelo cronômetro
Logan Graham integra o red team da Anthropic, a equipe que ataca a própria empresa para achar falhas antes dos outros. No X, ele contestou a versão das 12 horas. Segundo Graham, houve vários dias de tentativas contra os sistemas da Anthropic, e só depois a Cathedral mudou o alvo para softwares de terceiros. Ali a startup explorou duas vulnerabilidades e reportou só uma. A outra, diz ele, a Anthropic encontrou sozinha. Graham afirma ainda que explorar terceiros e extrair dados ficou fora das regras de proteção do programa. A empresa acusa a Cathedral de exagerar as implicações para a segurança nacional e de não revelar toda a sua atividade. O rascunho da startup diz que os acessos a dados "foram mantidos ao mínimo absoluto". Uma porta-voz não quis comentar.
Brigar pelo relógio, porém, é perder o ponto. Em horas ou em dias, agentes automatizados acharam falhas reais na estrutura de uma empresa que, como lembrou o site The Decoder, faz possivelmente os modelos de IA mais capazes para defesa cibernética. No mesmo post das correções, o próprio Graham parece mais preocupado com o que vem depois do que com o placar:
Do meu ponto de vista de pesquisador, o episódio é importante porque me preocupa que o futuro seja assim. Adversários vão usar quaisquer modelos/ferramentas que puderem. Vão mirar em tudo com agentes 24 horas por dia, 7 dias por semana. Vão atacar suas dependências.
O elo fraco é o aplicativo que todo mundo usa
"Dependências" é a palavra que importa. Empresas conectam dezenas de serviços, como ferramentas de vendas, RH e TI, ao chat e ao e-mail internos. Cada integração abre mais uma porta, e a fechadura pertence ao fornecedor. Alex Stamos, chefe de segurança da Cognition, revisou as descobertas a pedido do Post e foi direto: "Eles encontraram algo grande aqui". Para ele, aplicativos de terceiros integrados são "um problema gigantesco para todo mundo", e "a Anthropic poderia ter feito muito melhor".
O que os agentes mudam é o custo do ataque. Testar porta por porta sempre foi um trabalho lento e caro, e um agente não dorme nem se entedia. Para qualquer empresa, a pergunta incômoda deixa de ser "nosso sistema é seguro?" e passa a ser "e o dos nossos fornecedores?".
Quem está por trás
Aqui a história fica política. Segundo a Reuters, a Cathedral foi fundada por Gavin Kliger, Luke Farritor, Marko Elez e Jack Stein. Em julho, levantou US$ 160 milhões com avaliação de US$ 1,4 bilhão, numa rodada liderada por Andreessen Horowitz (abre em nova aba) e Sequoia Capital (abre em nova aba). A meta é usar IA para ampliar a capacidade cibernética militar dos EUA, no ataque e na defesa, contra adversários como a China. Segundo um integrante do governo ouvido pelo Post, ao menos três agências federais contrataram a empresa recentemente. Kliger foi até pouco tempo diretor de dados do Pentágono e participou da disputa judicial do departamento com a Anthropic sobre o uso militar de sua IA.
Nada disso torna a descoberta falsa, mas explica por que a narrativa importa tanto. Uma startup que vende capacidade de ciberataque ao governo tem todo o interesse em mostrar que entrou num dos maiores laboratórios de IA do país em menos de um dia. A Anthropic, por sua vez, tem todo o interesse em descrever um episódio contido. O governo Trump já escolheu seu enquadramento. Sob anonimato, um alto funcionário disse ao Post: "Se um bando de garotos que acabou de abrir uma empresa consegue fazer isso, então potencialmente os chineses não estão muito atrás".
Segundo a Anthropic, nem os pesos do Claude nem as conversas de usuários foram alcançados, e as brechas estão fechadas. A lição, porém, vale para qualquer empresa com uma dúzia de aplicativos plugados no Slack: a segurança dela agora é tão boa quanto a do fornecedor mais descuidado da lista, e os atacantes já têm agentes para encontrá-lo.