

Desmontar um eletrodoméstico enguiçado na mesa da cozinha costuma terminar com parafusos sobrando e nenhuma resposta sobre o defeito. No universo dos programas de computador, a curiosidade esbarra em uma parede ainda mais fechada: aplicativos de celular e sistemas corporativos chegam prontos para uso, sem manual que mostre como funcionam por dentro ou o que fazem quando ninguém está olhando.
Analistas de segurança e estudantes de tecnologia agora conseguem conectar assistentes de inteligência artificial diretamente a aparelhos Android para inspecionar aplicativos, extrair relatórios internos e evitar que a leitura de códigos extensos trave o computador por falta de memória. Essa capacidade prática é resultado do lançamento da versão 6.4.0 do projeto REA (abre em nova aba), disponibilizada em 11 de outubro de 2026 no repositório oficial da ferramenta no GitHub.
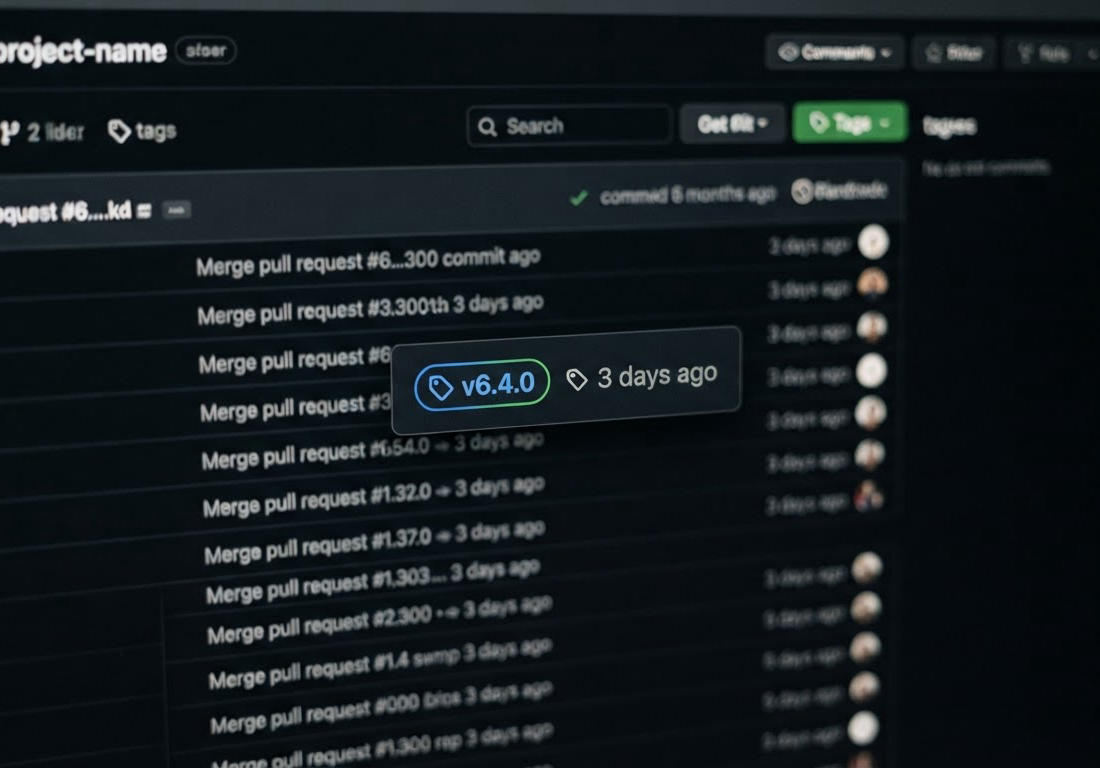
Embora buscas e conversas informais costumem se referir à atualização como versão 6.40, o registro oficial do pacote rea-agents adota a numeração técnica 6.4.0, associada ao código de verificação (commit) a56f7bb. Até 14 de outubro de 2026, data em que o repositório acumulava 2.986 registros de alteração e recebia ajustes de compatibilidade (commit 5830088), nenhuma etiqueta ou arquivo com a grafia 6.40 existia na listagem oficial do sistema.
O que é o projeto REA e como ele funciona
Como um assistente de texto consegue enxergar o interior de um programa trancado? A resposta passa pelo conceito de engenharia reversa, o processo de desmontar um software pronto para entender sua construção, corrigir erros ou localizar falhas de segurança. Quando uma empresa cria um programa, os desenvolvedores escrevem instruções em uma linguagem legível para humanos e depois convertem tudo em um arquivo binário, uma sequência compacta de códigos que apenas o processador da máquina compreende. Ler um arquivo binário sem ajuda especializada equivale a tentar descobrir a temperatura do forno e a marca da farinha apenas olhando para um bolo já assado.
O nome REA é a sigla em inglês para Reverse Engineer Anything (faça engenharia reversa de qualquer coisa, em tradução livre). Iniciado em 14 de abril de 2026 sob a descrição provisória betterBinaryMCP, o software funciona como uma ponte entre agentes de inteligência artificial e ferramentas tradicionais de desmontagem de código.
Essa ponte utiliza o padrão MCP (Model Context Protocol, ou Protocolo de Contexto de Modelo), um sistema de comunicação que permite a um agente de inteligência artificial acionar programas instalados no computador ou receber comandos direto pelo terminal. Em vez de o usuário operar dezenas de telas técnicas separadas, o agente conectado ao REA inspeciona arquivos binários nativos, programas em JavaScript, aplicativos construídos na estrutura Electron, pacotes da plataforma .NET e páginas da web. Segundo a documentação do projeto, o processamento ocorre localmente na máquina do usuário, e cada resposta gerada vem acompanhada das evidências encontradas e das limitações que impediram uma conclusão definitiva.
O que muda na prática com a versão 6.4.0
A atualização liberada em 11 de outubro de 2026 expande o alcance dos agentes para celulares e sistemas móveis. A versão 6.4.0 passa a inspecionar dispositivos Android por meio do ADB (Android Debug Bridge), o canal oficial de comunicação que permite controlar um smartphone Android a partir de um computador. Com contribuições de código creditadas nas notas de versão ao perfil @3QL, o agente consegue executar ações diretas no aparelho e abrir a estrutura interna dos aplicativos.
Para entender os arquivos instalados no celular, o REA 6.4.0 combina o controle via ADB com duas ferramentas conhecidas na área de segurança: o Apktool, que decodifica a ficha técnica do aplicativo (o chamado arquivo de manifesto, onde ficam registradas as permissões exigidas) e os textos traduzidos em vários idiomas; e o JEB, um descompilador comercial que traduz o código fechado do aplicativo de volta para uma estrutura lógica compreensível.
Outro problema recorrente em investigações digitais acontece quando um código em JavaScript é grande demais ou embaralhado de propósito, consumindo toda a memória até congelar a análise. Na versão 6.4.0, a leitura de código-fonte em JavaScript passa a rodar isolada em um processo próprio, com limites ajustáveis de tempo de execução (timeout) e de uso de memória (heap). Se a tarefa estourar o limite de fôlego da máquina, o analista não fica de mãos abanando: o sistema guarda os fatos que já conseguiu comprovar até aquele segundo e lista de forma clara quais pontos permaneceram desconhecidos.
As principais entregas documentadas no lançamento 6.4.0 (abre em nova aba) e no histórico de mudanças do pacote incluem:
- Inspeção de Android e pacotes divididos: captura de telas, transferência de arquivos, leitura de registros de eventos (logs), controle de abertura e fechamento do aplicativo via ADB e recolhimento de split-APKs (instaladores de Android fatiados em múltiplos arquivos).
- Integração com servidor JEB: navegação por unidades de projeto e descompilação de itens selecionados através de um servidor MCP local do JEB iniciado pelo usuário.
- Consulta enxuta em análises pesadas: localização de evidências já retidas e geração de resumos sem a obrigação de recarregar todos os pacotes de dados na memória a cada consulta.
- Preparação avançada no Ghidra: configuração prévia de regras de linguagem e compilador na importação, permitindo marcar funções, trechos de código e rótulos antes que o Ghidra (ferramenta gratuita de engenharia reversa) inicie sua varredura automática.
- Descoberta de comunicação de rede (RPC): identificação de chamadas tRPC, endereços HTTP vinculados e operações nomeadas em GraphQL, tecnologias usadas por aplicativos modernos para trocar dados com servidores na internet.
- Novos formatos de arquivos e clientes de IA: suporte no Ghidra para bibliotecas do Windows (arquivos PE DLL), análise limitada de arquivos MIPS ELF (comuns em equipamentos de rede, mesmo quando apresentam tabelas de seção incompletas), leitura de metadados NativeAOT para pacotes compatíveis em .NET 8 e configuração facilitada para os assistentes Pi, Hermes e Qwen Code.
- Perfil compacto para modelos com limite de texto: criação do ajuste
REA_MCP_INPUT_SCHEMA_PROFILE=compact, desenhado para clientes de inteligência artificial que restringem o tamanho das instruções recebidas, como os modelos Kimi, da Moonshot, mantendo a verificação de segurança em tempo de execução.
Limites técnicos no Windows e a falta de confirmação independente
Quem lê apenas a lista de recursos novos pode imaginar que o software dá conta do recado em qualquer sistema operacional sem tropeços. Os próprios registros oficiais da versão 6.4.0 desfazem essa impressão ao expor travas técnicas no sistema operacional da Microsoft.
Apesar de a atualização ter adicionado a inspeção de recursos em arquivos executáveis do Windows e a leitura de metadados para programas compilados na tecnologia NativeAOT (em arquivos x64 PE32+ do .NET 8 RTR 9.1), o suporte prioritário ao Windows (identificado na documentação como Windows P0) continua restrito ao modo somente leitura. Mais importante: o registro de alterações afirma expressamente que o fluxo de trabalho do analisador NativeAOT com o Ghidra rodando dentro de um computador Windows real permanece não verificado. Ou seja, o recurso existe no código, mas os mantenedores admitem que o funcionamento prático em uma máquina Windows nativa não foi atestado até o lançamento da versão.
Limitações semelhantes valem para a precisão das respostas geradas pela inteligência artificial. No documento de aviso legal (DISCLAIMER.md), os autores alertam que processos de descompilação, reconstrução de código, atalhos lógicos (heurísticas) e análises assistidas por IA podem produzir resultados incompletos ou incorretos. O software é fornecido no estado em que se encontra, sem garantia de exatidão, segurança ou conformidade jurídica.
Também é preciso separar o que está gravado no código-fonte daquilo que carece de comprovação externa. Todas as informações disponíveis sobre o desempenho do REA 6.4.0 vêm exclusivamente dos arquivos mantidos pelos próprios autores no repositório morluto/rea, sem estudos independentes, testes de terceiros ou relatos públicos de adoção por empresas de segurança. Na página inicial do projeto, por exemplo, um título da seção de histórico exibe a frase "200.000 estrelas no GitHub", métrica que indicaria altíssima popularidade na plataforma, mas o dado aparece apenas como um texto inserido no próprio documento de apresentação, sem verificação independente.
Quanto à privacidade dos arquivos analisados, a documentação faz uma distinção importante: embora os motores do REA examinem os programas localmente no computador do usuário, o agente de inteligência artificial conectado à ferramenta envia e processa informações segundo a política de dados da empresa responsável pelo modelo de IA escolhido.
Pré-requisitos, instalação e regras de uso legal
Para colocar o REA 6.4.0 em funcionamento, o computador precisa atender a exigências específicas de sistema e de licenciamento. Enquanto a análise estática de arquivos em JavaScript roda sem motores externos, a inspeção de arquivos binários nativos depende de ferramentas como Ghidra, Hopper ou IDA instaladas na máquina.
A instalação, a atualização para a versão 6.4.0 e a conferência de autenticidade do pacote seguem um procedimento verificável pelo terminal de comandos:
- Verifique a origem da distribuição: confirme se o acesso está sendo feito exclusivamente pelas três fontes oficiais declaradas pelo projeto, que são o repositório
github.com/morluto/rea, o site oficial rea.tools (abre em nova aba) e o pacoterea-agentsno registro do npm. Para checar a integridade da versão 6.4.0 no histórico de código, o identificador exato do registro de lançamento é o commita56f7bb. - Prepare o ambiente Node.js: certifique-se de que o Node.js e o npm atendem às versões mínimas exigidas e, caso utilize Linux, verifique a disponibilidade do comando
pscompatível comprocps. - Execute o assistente de configuração: rode no terminal o comando
npx rea-agents setup. O procedimento conecta o pacote aos motores de análise já presentes no computador e pode, de forma opcional e mediante aprovação explícita do usuário na tela, instalar o programa Hopper. - Ajuste o perfil para clientes com restrição de tamanho (opcional): se o agente for utilizado em clientes MCP com limite rígido no tamanho do esquema de dados, como o Kimi/Moonshot, configure a variável de ambiente
REA_MCP_INPUT_SCHEMA_PROFILE=compactantes de iniciar a sessão.
O uso da ferramenta é acompanhado de restrições legais explícitas. Segundo os termos do projeto, o REA foi construído apenas para análises lícitas, o que inclui pesquisa de vulnerabilidades com divulgação coordenada, investigação de códigos maliciosos (malware), competições educacionais de segurança (CTFs), preservação de programas antigos, interoperabilidade e auditoria de softwares próprios ou com autorização de teste.
A documentação declara que o projeto não apoia a remoção de travas de proteção de direitos autorais (DRM), a burla de checagem de licenças ou de sistemas antitrapaça (anti-cheat), a criação de trapaças para jogos online, a invasão de controles de acesso nem a cópia de código proprietário protegido. Os autores lembram ainda que ter permissão para examinar um arquivo parado no computador não autoriza automaticamente o analista a executar o programa, interceptar tráfego de rede ou interagir com dispositivos e servidores de terceiros.
Perguntas frequentes
A versão recente do REA é a 6.40 ou a 6.4.0?
A identificação oficial da versão lançada em 11 de outubro de 2026 é 6.4.0, registrada sob a etiqueta rea-agents-6.4.0 e o commit a56f7bb. Nenhuma versão, etiqueta ou arquivo com o número 6.40 consta no repositório oficial do projeto.
O REA faz engenharia reversa sozinho sem outros programas?
Depende do tipo de arquivo analisado. A análise estática de código em JavaScript funciona sem motores externos, mas a inspeção de arquivos binários nativos e de aplicativos móveis exige programas especializados instalados no computador, como Ghidra, Hopper, IDA, JEB, ADB ou Apktool.
É permitido usar o REA para remover travas de programas comerciais ou jogos?
Não. O aviso legal do projeto estabelece que a ferramenta é voltada exclusivamente para pesquisa de segurança autorizada, educação, preservação de software e auditoria legítima, declarando não oferecer suporte para burlar sistemas de proteção de direitos autorais (DRM), verificações de licença ou mecanismos antitrapaça de jogos.
O que acontece na versão 6.4.0 quando a análise de um código JavaScript consome memória demais?
A versão 6.4.0 isola a leitura de código-fonte JavaScript em um processo separado com limites configuráveis de tempo e memória. Quando a análise atinge o teto de recursos antes de terminar, o sistema preserva os fatos que já foram comprovados e registra de maneira explícita quais partes do código permaneceram desconhecidas.