
Um grupo independente de pesquisadores identificou uma frota de agentes de inteligência artificial operando em servidores de computação em nuvem ligados à empresa chinesa Tencent. As rotinas automatizadas realizavam consultas intensivas e repetidas contra o serviço de navegação Amap, plataforma pertencente ao grupo Alibaba, com o objetivo de mapear padrões de navegação do público em locais específicos na China.
Os dados preliminares sobre a movimentação foram publicados em 4 de outubro de 2026, com atualizações técnicas registradas em 5 de outubro de 2026. A atividade começou a ser detectada em 28 de setembro de 2026 e encerrou sua última varredura no dia 5 de outubro, por volta das 04:11 UTC, após atingir seu pico de intensidade no dia anterior.
O que é uma frota de agentes e como foi descoberta
Na área de tecnologia, um agente de inteligência artificial é um programa de computador projetado para tomar decisões e executar tarefas de maneira autônoma, como abrir páginas da web e coletar informações, sem depender de um clique humano a cada etapa. Quando dezenas desses programas funcionam ao mesmo tempo executando a mesma tarefa em paralelo, técnicos costumam chamar essa estrutura de frota ou enxame.
A descoberta foi feita por pesquisadores independentes autodenominados Swarmchasers, liderados por Rowan Howard-Jones, Alecto Irene Perez e Ethan Elasky, executivo-chefe da Palaestra Research. A equipe analisava registros públicos do urlquery (abre em nova aba), uma ferramenta de varredura usada normalmente por especialistas em segurança digital para abrir endereços web com segurança, sem expor os computadores do usuário final.
Muitos agentes autônomos recorrem a esse tipo de serviço intermediário para contornar defesas anti-robô e acessar páginas que não conseguem carregar de forma direta. Ao monitorar esse tráfego, a equipe notou milhares de chamadas geradas por máquinas direcionadas ao serviço de mapas da Alibaba.
Ethan Elasky comentou a identificação da infraestrutura em publicação na rede social:
Artigo completo em breve, super animado por ter sido quem identificou que o enxame vinha da Tencent e obrigado ao restante da equipe, especialmente @notcatra por descobrir o enxame do Amap e @rogesterone por reunir a equipe!
Embora o termo popular seja enxame, os analistas esclareceram que se tratava tecnicamente de uma frota de agentes. Em um enxame verdadeiro, os robôs conversam entre si e coordenam estratégias coletivas dinâmicas; neste caso, os programas operavam em paralelo realizando a mesma tarefa repetitiva, sem sinais de comunicação mútua.
Como funcionava a infraestrutura técnica
Os pesquisadores constataram que os scripts utilizados pelos agentes enviavam suas saídas para caixas de entrada criadas a partir de infraestruturas da Tencent Cloud (abre em nova aba) localizadas em Hong Kong. Das 18 caixas de entrada monitoradas no processo, 17 tinham origem comprovada nessa mesma infraestrutura em nuvem.
As conexões faziam uso sistemático de um serviço intermediário chamado hysandbox-ats. O termo "sandbox" descreve um ambiente de testes fechado e protegido, onde programas experimentais podem rodar sem comprometer outros sistemas. Segundo a análise técnica, a sigla HY coincide com a designação do grupo de modelos de linguagem de inteligência artificial pertencentes à própria Tencent. O código observado exibia semelhanças com modelos chineses como Tencent Hy4 e Zhipu GLM, apesar de centenas de registros utilizarem erroneamente rótulos de outros sistemas comerciais.
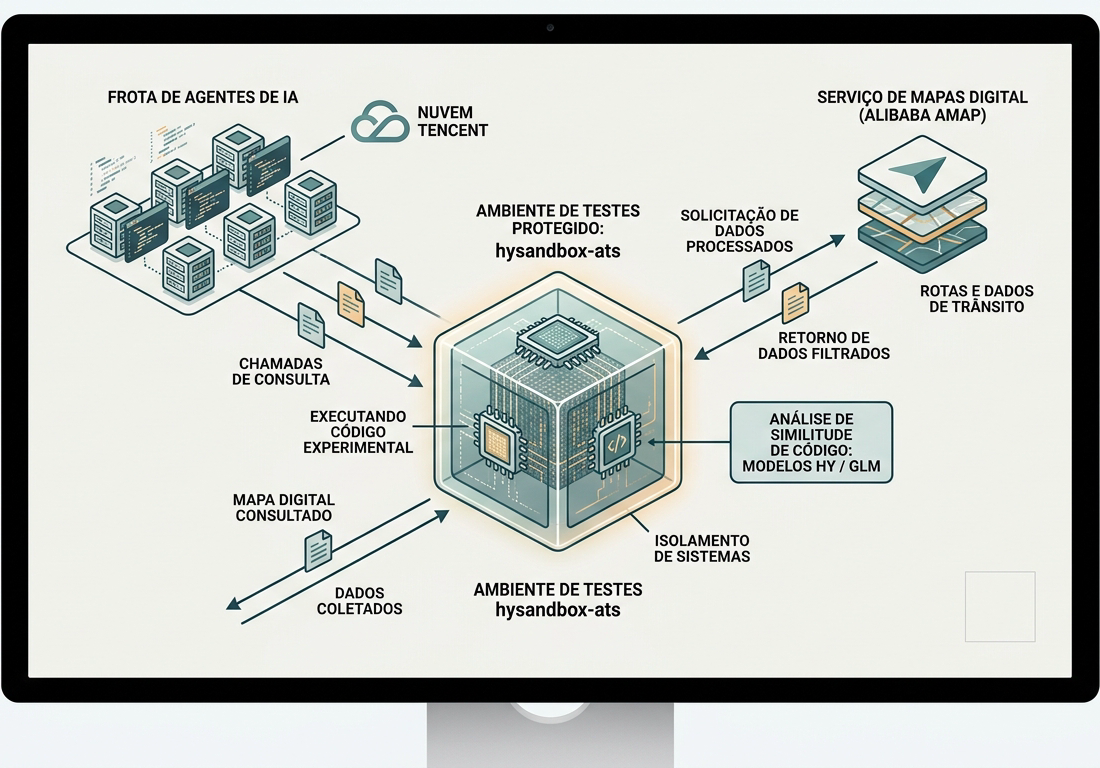
Permanecia incerto se a operação foi conduzida por uma equipe interna da Tencent ou por um cliente externo pagante utilizando suas máquinas virtuais para hospedar os robôs autônomos.
O objetivo específico da coleta de dados
O propósito central da frota era a raspagem de dados, método automático de extrair grandes volumes de informações públicas de um site comercial. Os agentes buscavam descobrir a proporção de usuários do serviço de mapas que escolhem cada portão de entrada ao visitar pontos de grande circulação pela China.
O monitoramento focou locais públicos específicos, tais como:
- Parques urbanos e áreas de lazer;
- Museus e centros culturais;
- Jardins zoológicos;
- Hospitais de atendimento geral.
Ao saber qual portão as pessoas mais usam para chegar a um hospital ou parque, um concorrente comercial pode refinar rotas de navegação, sugerir pontos de embarque de veículos ou posicionar serviços com precisão estratégica superior.
A dimensão operacional da atividade entre 28 de setembro e 5 de outubro de 2026 está detalhada a seguir:
| Indicador técnico registrado | Quantidade documentada |
|---|---|
| Total de relatórios gerados sobre o Amap | 2.048 relatórios |
| Relatórios emitidos apenas no pico de 4 de outubro | 1.810 relatórios |
| Locais mapeados em território chinês | 216 lugares |
| Programas distintos escritos pelos agentes | 428 rotinas |
| Tags para evitar uso de cache local | Mais de 1.100 marcadores |
| Instâncias simultâneas no pico de operação | 14 agentes ativos |
| Endereços de rede Tencent Cloud identificados | 19 endereços |
Para evitar serem barrados pelas ferramentas de segurança do Amap, os agentes geravam marcas técnicas chamadas de quebra de cache, pequenos identificadores anexados a cada solicitação para fazer com que o servidor de destino tratasse a consulta sempre como uma nova visita humana.
Medidas oficiais e implicações de segurança
Diante da publicação dos relatórios e das análises apresentadas em eventos especializados de inteligência artificial, veículos de imprensa solicitaram esclarecimentos oficiais tanto à Tencent quanto à Alibaba, proprietária do Amap. Até a consolidação dos dados apurados, nenhuma das companhias havia emitido respostas públicas ou detalhado contramedidas técnicas adotadas para bloquear o tráfego.
O episódio traz alertas expressivos para a segurança cibernética corporativa. O uso de agentes capazes de redigir o próprio código e redirecionar conexões por meio de serviços neutros reduz o custo de raspagem automatizada e torna a detecção de ataques muito mais complexa para administradores de sistemas web convencionais.