

O nome é uma homenagem ao passado. Em 1988, o verme Morris se espalhou por computadores reais conectados à rede, um marco da história da segurança digital. Quase quatro décadas depois, "Morris II" descreve algo bem diferente: um verme de IA generativa que, até onde os registros públicos mostram, só existiu dentro de experimentos de laboratório.
O trabalho é de três pesquisadores, Stav Cohen, Ron Bitton e Ben Nassi, e se chama "Here Comes The AI Worm". A versão inicial do paper (abre em nova aba) foi publicada no arXiv, repositório de estudos científicos, em março de 2024. O material foi apresentado na conferência de segurança Black Hat USA em 2024 e, depois de revisão por pares, publicado no USENIX Security 2025 (abre em nova aba), evento acadêmico tradicional da área, com apresentação em agosto de 2025. A página do projeto (abre em nova aba) e o repositório no GitHub (abre em nova aba) reúnem código e materiais dos experimentos.
O que a pesquisa demonstrou
Os autores descrevem Morris II como o primeiro verme projetado para ecossistemas de IA generativa. Para entender a ideia, vale separar as palavras. Um verme é um tipo de programa que se copia e se espalha entre sistemas sem precisar de alguém anexando um arquivo. IA generativa é a tecnologia por trás de assistentes que escrevem textos, respondem e-mails e analisam imagens. Um "agente" é um programa que usa um modelo desse tipo para executar tarefas com certa autonomia.
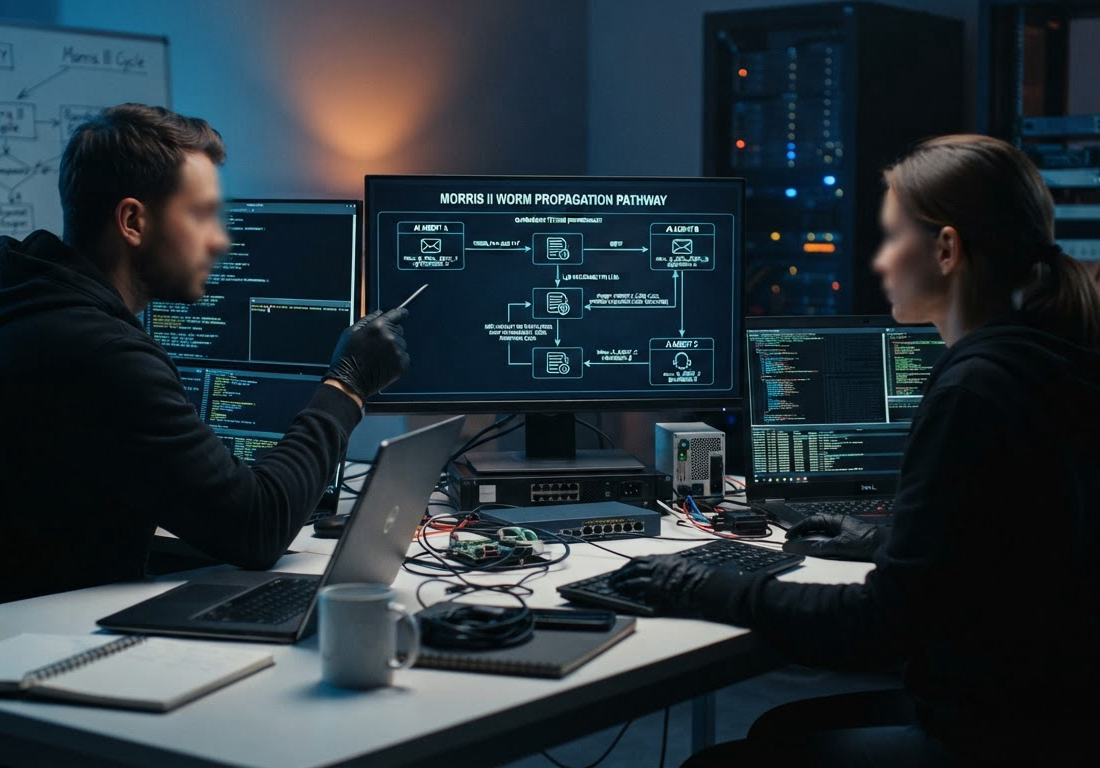
A descoberta central está no que os pesquisadores chamam de prompt adversarial autorreplicante. Prompt é o texto, ou a imagem, enviado a um modelo de IA. Adversarial significa que o conteúdo foi desenhado para enganar o modelo. No caso, o material é construído de modo que, quando o modelo o processa, ele faz três coisas: reproduz o conteúdo na própria resposta, executa uma ação maliciosa e envia o conteúdo adiante para outros agentes.
Os experimentos usaram assistentes de e-mail movidos a IA generativa como cenário de teste. Em um deles, o assistente usa uma técnica chamada RAG, sigla em inglês para geração aumentada por recuperação: em vez de responder só com o que "sabe", o assistente busca informações nas mensagens do usuário para montar a resposta. A propagação acontece aí. O assistente recupera um e-mail comprometido, gera uma resposta que contém o prompt malicioso e envia essa resposta a outros destinatários, contaminando os assistentes deles.
O teste cobriu dois usos: envio de spam, ou seja, mensagens indesejadas em massa, e exfiltração de dados pessoais, que é o envio disfarçado de informações para fora. Foram avaliados dois modos de acesso ao modelo, chamados black-box, quando o atacante só vê as respostas do modelo, e white-box, quando conhece seu funcionamento interno. Os insumos podiam ser texto ou imagem. Três modelos foram testados: Gemini Pro, do Google, ChatGPT 4.0, da OpenAI, e LLaVA, um modelo de código aberto que processa texto e imagem. Segundo os autores, houve replicação e propagação nessas condições.
O que é especulação, e o que não está provado
Aqui mora a parte que costuma se perder quando o assunto circula. O Morris II foi demonstrado em ambiente controlado, contra assistentes de e-mail montados especificamente para o experimento. Não há registro, no material da pesquisa nem na cobertura jornalística, de propagação pela internet real.
A reportagem da WIRED, de março de 2024, deixou a distinção explícita: o verme foi testado em ambiente controlado, os pesquisadores não liberaram o ataque completo para que pudesse ser copiado imediatamente, e eles próprios disseram ter criado o verme para mostrar o risco antes que esses sistemas fossem amplamente adotados, não porque tivessem observado algo assim se espalhando. O veículo também separou o caso do original de 1988, que de fato se propagou por computadores reais conectados à rede.
Outro ponto de cautela: a validação independente. O experimento foi revisado por pares no USENIX Security 2025, o que significa que pesquisadores da área avaliaram a metodologia antes da publicação. O que não aparece nos registros públicos é uma confirmação independente, por outros grupos de pesquisa ou por órgãos de cibersegurança, de que esse tipo de ataque tenha ocorrido fora do laboratório. O que existe é a demonstração dos próprios autores, repetida em dois contextos de apresentação, Black Hat e USENIX, e um preprint no arXiv que descreve os mesmos resultados.
| O que está demonstrado | O que não há evidência |
|---|---|
| Replicação e propagação em assistentes de e-mail em ambiente de teste | Propagação na internet real |
| Funcionamento contra três modelos (Gemini Pro, ChatGPT 4.0 e LLaVA) | Ataque a outros modelos ou aplicações |
| Publicação revisada por pares no USENIX Security 2025 | Confirmação independente de incidente fora do laboratório |
As limitações que os próprios autores reconhecem
A versão publicada do paper lista condições para que o ataque funcione. A primeira é estrutural: a aplicação precisa de fato enviar a saída do modelo a outros agentes ou usuários. Um assistente de e-mail faz isso quando responde mensagens; um chat isolado, sem conexão com outros sistemas, não ofereceria esse caminho.
A segunda limitação é a sensibilidade da replicação ao prompt e ao modelo. O texto adversarial precisa ser ajustado com cuidado, e o que funciona em um modelo pode não funcionar em outro. A terceira é o alcance do teste: os resultados valem para os assistentes e os três modelos avaliados. Os autores não relatam observação do Morris II se espalhando por dispositivos arbitrários conectados à internet fora do cenário experimental.
Há ainda uma característica que ajuda a explicar o interesse do estudo. O ataque é descrito como zero-click, ou seja, não exige que a vítima clique em nada ou abra um anexo. O conteúdo malicioso chega como parte de um e-mail aparentemente comum e é ativado quando o assistente o processa. Numa situação hipotética, alguém receberia uma mensagem inofensiva, e o assistente de e-mail que a resumisse poderia, sem que a pessoa percebesse, gerar e despachar mensagens contaminadas para os contatos.
Por que a demonstração importa mesmo assim
O valor do Morris II está no alerta, não em um incidente. As empresas vêm conectando agentes de IA generativa entre si e a serviços de e-mail, agendas e documentos, formando exatamente o tipo de ecossistema que a pesquisa aponta como superfície de ataque. Se um prompt consegue viajar junto com as mensagens que esses agentes trocam, a segurança precisa considerar o conteúdo que circula entre sistemas de IA como uma possível ameaça, e não apenas os arquivos tradicionais.
Para o leitor não técnico, a síntese é direta. A pesquisa comprova que a técnica funciona nas condições descritas, com revisão acadêmica por trás do resultado. A propagação autônoma de um verme de IA pela internet, do tipo que as manchetes às vezes sugerem, segue sem registro documentado. Entre a demonstração de laboratório e o risco real, existe uma distância que este estudo não cruzou, e os próprios autores foram os primeiros a dizer isso.
Perguntas frequentes
O que é o Morris II?
É um verme experimental para ecossistemas de IA generativa, criado pelos pesquisadores Stav Cohen, Ron Bitton e Ben Nassi. Ele usa prompts adversariais autorreplicantes para fazer um modelo de IA copiar conteúdo malicioso em suas respostas e enviá-lo a outros agentes, com testes documentados em assistentes de e-mail.
O Morris II já se espalhou pela internet?
Não, segundo os registros disponíveis. Os experimentos ocorreram em ambiente controlado, contra assistentes de e-mail montados para o teste. A cobertura da WIRED de março de 2024 e o próprio paper descrevem uma prova de conceito, sem qualquer observação de propagação na internet real.
Quais modelos de IA foram testados no experimento?
Três: Gemini Pro, do Google, ChatGPT 4.0, da OpenAI, e LLaVA, um modelo de código aberto que combina texto e imagem. Os testes usaram entradas em texto e imagem, nos modos black-box e white-box, nos cenários de spam e de exfiltração de dados pessoais.
Por que o nome lembra o verme de 1988?
O nome é uma referência deliberada ao Morris worm de 1988, que se espalhou por computadores reais conectados à rede. A comparação tem um limite importante: o original de 1988 propagou-se de fato pela internet da época, enquanto o Morris II permaneceu confinado aos experimentos de laboratório descritos no paper.