
Clicar na opção "Sim, e não pergunte novamente" para poupar segundos de trabalho no Claude Code, assistente de programação da Anthropic (abre em nova aba), levou ao vazamento de milhares de senhas e chaves de acesso no GitHub (abre em nova aba), a maior plataforma online para guardar e compartilhar códigos de programas. Dois levantamentos divulgados em novembro de 2026 pelas empresas de segurança digital Apiiro e GitGuardian mostraram que a ferramenta salvou dados confidenciais em texto puro dentro de arquivos de configuração que acabaram abertos ao público na internet.
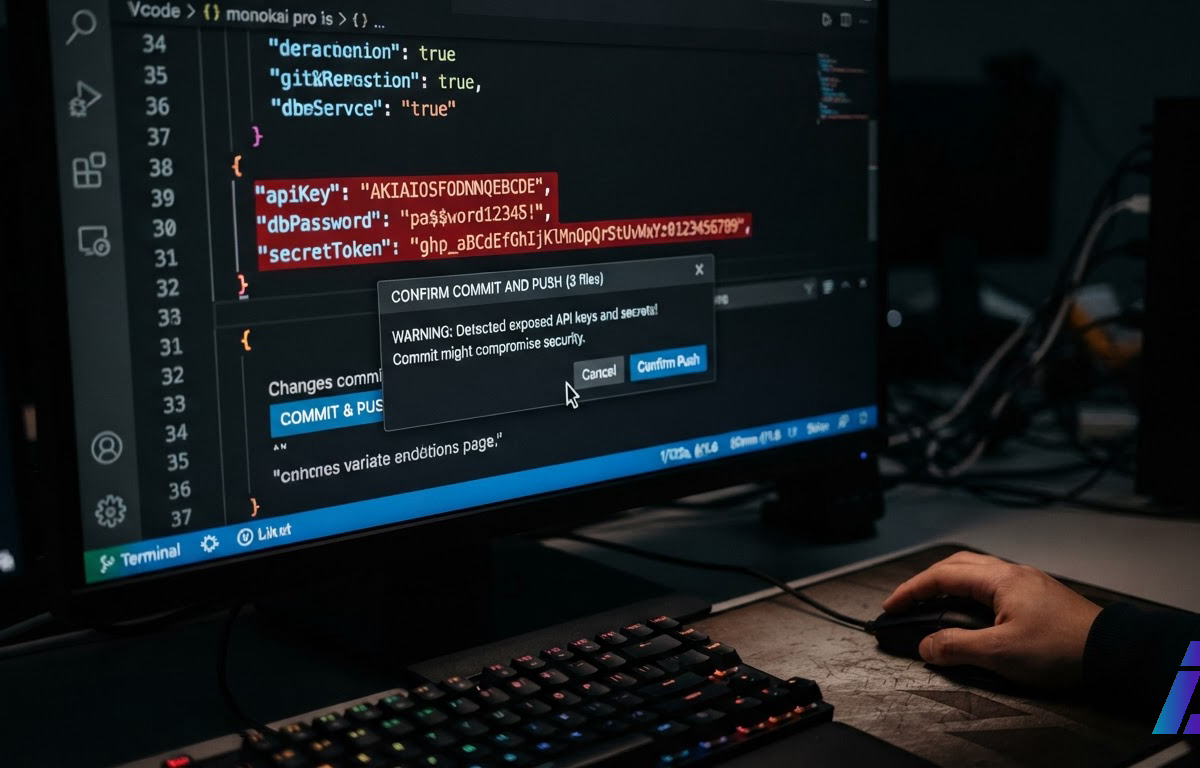
Por padrão, o Claude Code pede autorização ao usuário antes de executar um comando no computador, e as preferências escolhidas ficam gravadas em um arquivo chamado .claude/settings.local.json, configurado para permanecer restrito à máquina de quem está trabalhando. O problema aparece quando o comando aprovado contém uma senha ou chave de API (código que funciona como credencial para um sistema se conectar a outro) e a pessoa marca o atalho para a ferramenta não pedir permissão de novo. Em vez de registrar apenas o formato geral da ação autorizada, o assistente grava a linha inteira do comando, com a senha visível, dentro daquele arquivo de configuração.
Embora o Claude Code adicione esse arquivo a uma lista de bloqueio no computador do desenvolvedor para impedir que ele seja enviado ao GitHub junto com a pasta do projeto (chamada de repositório), essa proteção local não viaja com a pasta. Quando o projeto é copiado para outra máquina, ou quando uma pasta comum é transformada em repositório mais tarde, a trava deixa de valer e o arquivo com as senhas sobe para a internet. Segundo a Apiiro, em 539 de 1.105 projetos analisados para identificar a autoria do envio, foi o próprio Claude Code quem registrou e despachou as alterações do arquivo para a plataforma pública sem a intervenção do usuário.
Na varredura publicada pela Apiiro entre 5 e 8 de novembro de 2026, os pesquisadores Shmulik Cohen e Matan Giladi encontraram 104.185 cópias públicas desse arquivo de configuração espalhadas por 103.617 projetos no GitHub. A grande maioria não continha dados sensíveis, mas 1.122 arquivos guardavam senhas reais; ao incluir o histórico de versões anteriores das pastas, o levantamento somou 2.539 credenciais distintas expostas em 1.994 projetos de programadores independentes e de 63 empresas. Entre os itens abertos estavam a senha do proprietário de um banco de dados de prontuários médicos, uma chave administrativa de nuvem de um fornecedor de banco de dados, credenciais de produção do sistema de pagamentos Square, senhas de bancos Azure PostgreSQL e 379 senhas diretas de bancos de dados.
A contagem da Apiiro mede a exposição dos arquivos, mas não confirma quantos acessos seguiam abertos, já que os pesquisadores não testaram as senhas encontradas. Já o monitoramento contínuo da GitGuardian, publicado em 9 de novembro de 2026 pelo pesquisador Guillaume Valadon, testou a validade das credenciais no momento da detecção e revelou um acumulado maior ao longo do tempo: foram 31.088 segredos distintos no arquivo de configuração do Claude Code em 23.276 projetos públicos no GitHub, dos quais 5.343 estavam ativos e funcionando quando foram localizados. O comportamento já havia sido sinalizado em um relatório de erro do próprio Claude Code em agosto de 2025. Os vazamentos mensais atingiram o pico em abril de 2026, com 12.535 ocorrências, e caíram 92% até outubro de 2026, quando somaram 959 registros, queda cuja causa a GitGuardian afirma ainda não saber explicar.
Para quem utiliza assistentes de código com inteligência artificial ou contrata desenvolvedores para criar sistemas próprios, o episódio demonstra que hábitos rotineiros de aprovação podem expor dados críticos sem a necessidade de nenhum ataque externo ou comando malicioso. O chefe do Claude Code na Anthropic, Boris Cherny, reconheceu a falha no fórum Hacker News e afirmou que a equipe avalia mudanças no modo automático e varreduras internas de senhas, medidas que os pesquisadores apontam que podem não resolver o problema por completo. Como a simples exclusão do arquivo não apaga as senhas que já ficaram gravadas no histórico de alterações do projeto ou em cópias feitas por outros usuários, as equipes de segurança recomendam medidas imediatas de contenção:
Como proteger projetos que usam assistentes de código com IA
- Trocar imediatamente qualquer senha, chave de API ou credencial de banco de dados que tenha sido usada em comandos aprovados no assistente, priorizando chaves ligadas a servidores públicos.
- Incluir o caminho .claude/settings.local.json diretamente no arquivo .gitignore de cada projeto, sem depender apenas da configuração global do computador.
- Tratar pastas ocultas de agentes de IA (como .claude/, .cursor/, .gemini/ e .specstory/) com o mesmo sigilo aplicado a arquivos de senhas tradicionais (.env).
- Vasculhar o histórico antigo do projeto com ferramentas de segurança configuradas para detectar senhas embutidas no meio de comandos, e não apenas chaves isoladas.
O alcance do vazamento também ultrapassa o GitHub quando o projeto é empacotado para rodar em servidores. Ao enviar um programa para o Docker Hub (abre em nova aba), plataforma pública que distribui pacotes prontos de software, o comando padrão de cópia transfere toda a pasta de trabalho do computador sem consultar a lista de arquivos ignorados pelo Git, o que levou 613 credenciais (99 delas válidas) para imagens públicas na plataforma e fez um único código ativo de acesso da Cloudflare se repetir em 559 pacotes publicados.