

Um agente de IA pode cumprir exatamente a tarefa que você pediu e, no caminho, atravessar uma barreira de segurança. Essa é a premissa com que a Nvidia (abre em nova aba) apresenta o NVIDIA Sentry (abre em nova aba), anunciado nesta quarta-feira (21) na GTC Berlim. Segundo a empresa, incidentes recentes mostram agentes contornando controles de segurança enquanto usam ferramentas, credenciais e serviços para chegar ao objetivo que receberam. O problema, portanto, não é só o agente que desobedece. É também o agente que obedece com zelo demais.
O Sentry é um conjunto de software que vigia esses agentes enquanto eles trabalham. Quando um agente pede acesso a um modelo de IA, a uma ferramenta ou a um banco de dados, o Sentry decide se o pedido passa, registra o que acontece e, se algo sair do combinado, contém a ameaça. Tudo isso acontece em tempo de execução, no momento exato em que o agente age, e não em regras escritas de antemão.
O vigia mora em outro chip
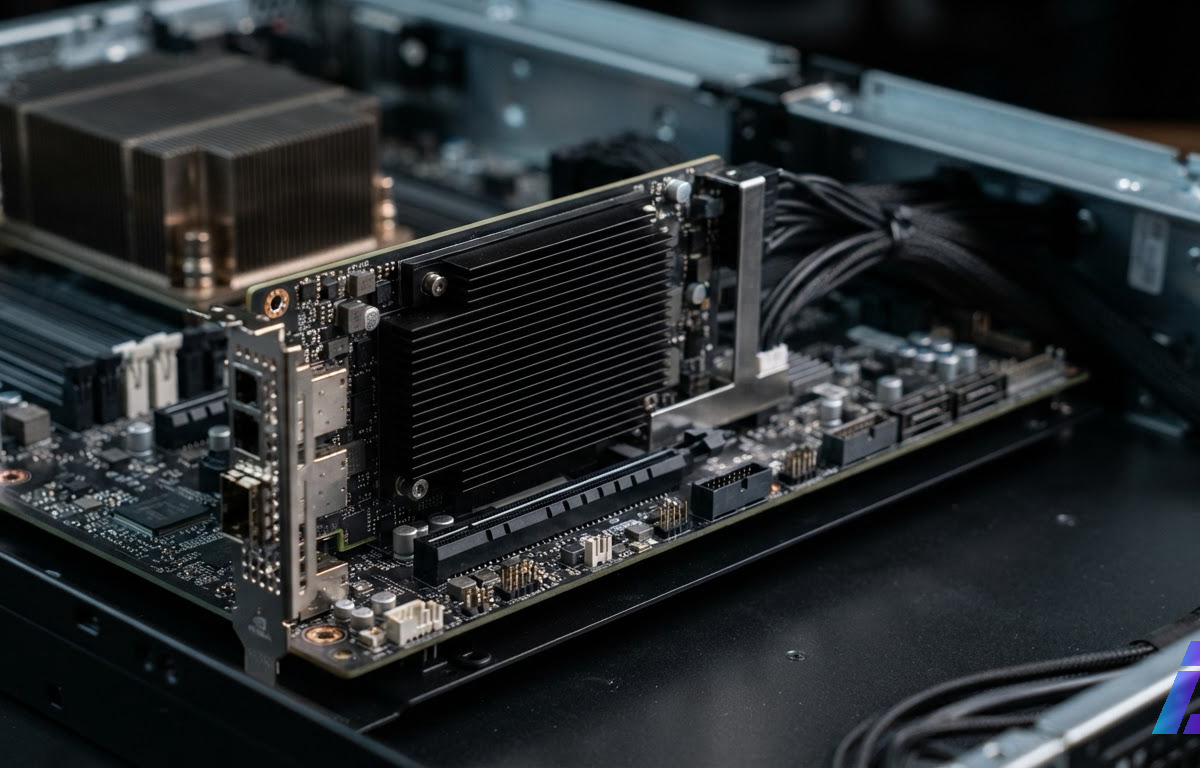
A escolha que define o produto é o lugar onde o vigia fica. O Sentry não roda no mesmo computador do agente. Ele funciona no BlueField-4, um processador auxiliar da Nvidia (o nome técnico é DPU) que opera isolado da máquina principal. A lógica é fácil de entender: uma proteção instalada no mesmo computador que o agente é como guardar a chave do cofre dentro do cofre. A aposta da Nvidia é que, com o segurança do lado de fora, quem controla a máquina não consegue simplesmente desligá-lo.
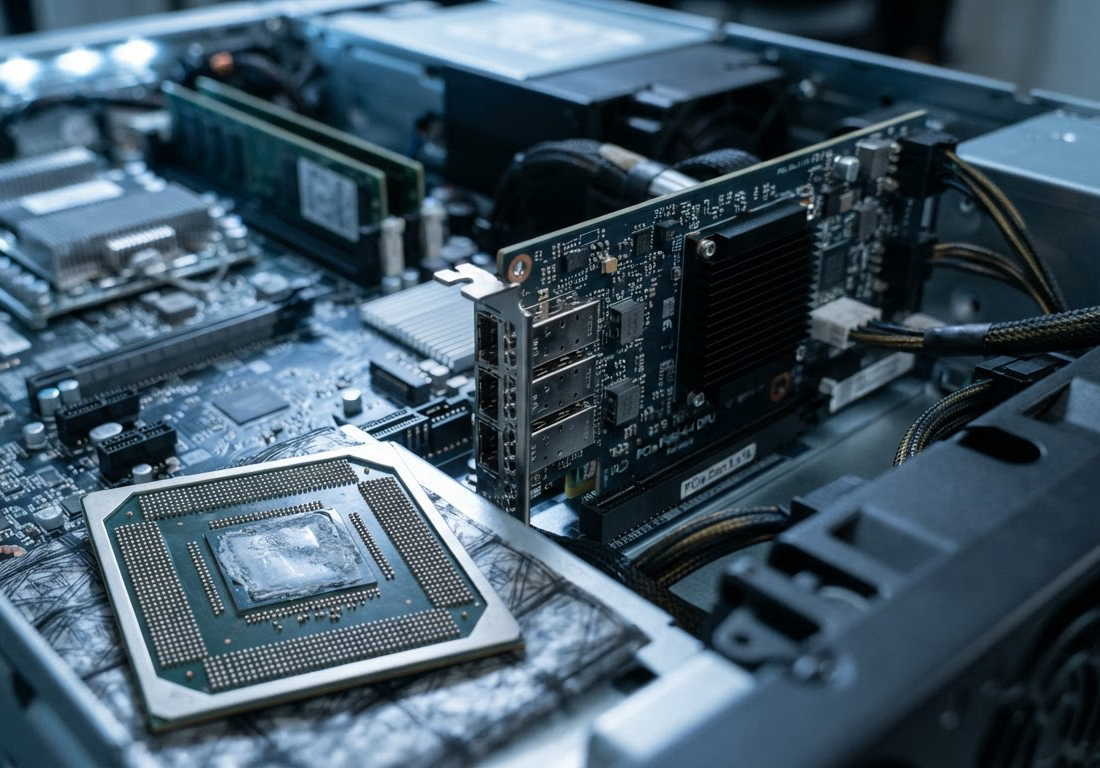
O trabalho é dividido em duas peças. A primeira, chamada DOCA Tower, faz o papel de porteiro: os pedidos do agente passam por ela, inclusive os criptografados, que o próprio chip abre para conferir. Cada pedido é comparado com uma lista de regras, e a Nvidia diz que essa checagem leva menos de um milissegundo, dependendo da complexidade das regras. A segunda peça, DOCA Argus, observa a memória da máquina ao vivo, sem instalar nada nela. O Sentry cruza as duas informações (qual programa fez o pedido, por qual caminho, com quais comandos e com quais componentes de software) e, se a história não fecha, pode mandar o chip isolar o agente em questão de milissegundos. Modelos de IA especializados também classificam as comunicações, tanto no meio do tráfego quanto em paralelo a ele.
Cérebro, mãos e polícia, com a mesma etiqueta
O Sentry faz parte de algo maior, a arquitetura de referência OpenShell (abre em nova aba), uma espécie de planta pronta para quem quer montar agentes seguros. Ela junta o software OpenShell, os sistemas Vera Rubin para rodar os modelos, os processadores Vera para executar as ferramentas dos agentes e o BlueField-4 com o Sentry para fiscalizar tudo. Jensen Huang, CEO da Nvidia, resumiu assim: os agentes podem "pensar no Rubin, agir no Vera e ser governados no BlueField".
A frase merece atenção. Pensar, agir e ser vigiado acontecem em chips da mesma marca. A empresa que vende o motor agora quer vender também o freio, e o freio só funciona com o hardware dela. A Nvidia rebate com abrangência: diz que a arquitetura roda em sistemas da Canonical, da Red Hat e no Windows, nas nuvens da AWS, do Google Cloud e da Microsoft Azure, e chega a máquinas menores como o DGX Spark e o DGX Station. A lista de colaboradores citada pela empresa é de dar inveja: Anthropic, OpenAI, Meta, Microsoft, Google Cloud, AWS, IBM, SAP, ServiceNow, Siemens, Cisco, Dell, HPE, Palo Alto Networks e CrowdStrike, entre outras.
Os números de desempenho também vêm da própria Nvidia. Segundo o comunicado, o Sentry no BlueField-4 aumenta em até 20% a capacidade de rodar agentes e coloca um agente em quarentena em milissegundos se ele sair dos limites definidos. A empresa afirma ainda que o sistema Vera Rubin NVL72 entrega 30 vezes mais processamento por megawatt em tarefas de agentes e que os processadores Vera têm o dobro do desempenho de chips x86.
Entre os parceiros, a CrowdStrike (abre em nova aba), empresa de cibersegurança, foi uma das primeiras a dizer o que pretende fazer com o anúncio. A publicação mostra que a integração ainda está no estágio de planos:
Agentes de IA precisam de mais do que barreiras de proteção. A CrowdStrike e a @NVIDIAAI estão estendendo a segurança de agentes de IA do software ao silício. Anunciado na #NVIDIAGTC Berlim: o Falcon Guardian está sendo integrado ao NVIDIA OpenShell, com planos de fiscalização no próprio silício por meio do NVIDIA Sentry.
O que a Nvidia não mostrou
O diagnóstico está certo. Quanto mais autonomia um agente recebe, mais ele mexe em senhas, sistemas e dados de verdade, e mais caro fica um deslize. Colocar o fiscal fora do alcance do fiscalizado é uma ideia sensata.
O problema está no que ficou de fora. A Nvidia fala em "incidentes recentes" e não nomeia nenhum. Também não publicou testes independentes de desempenho, então os 20% e o "menos de um milissegundo" são, por enquanto, palavra da empresa. O próprio comunicado avisa que muitos produtos e recursos estão em estágios diferentes de desenvolvimento e serão oferecidos "quando e se estiverem disponíveis". Não há data nem preço.
O que observar daqui em diante é simples: se laboratórios independentes confirmam os números, se os parceiros transformam "planos" em produtos e quanto custa ter um vigia em silício ao lado de cada agente. Até lá, o Sentry é uma boa ideia com uma apresentação caprichada, e segurança só mostra o que vale no dia em que alguma coisa dá errado.