
Os sistemas de inteligência artificial deixaram de ser apenas ferramentas de texto para assumir tarefas práticas, como programar softwares, gerenciar bancos de dados e manipular arquivos. Para evitar que essas ferramentas cometam erros graves ou acessem informações confidenciais, a NVIDIA lançou a versão geral do NVIDIA OpenShell (abre em nova aba) em 28 de setembro de 2026, após uma apresentação inicial do conceito realizada em março do mesmo ano durante a conferência GTC.
Trata-se de uma plataforma aberta que funciona como uma barreira protetora entre o agente digital e o computador. A ferramenta estabelece limites rígidos de execução, garantindo que o programa inteligente realize tarefas úteis sem colocar em risco arquivos locais, senhas ou conexões de rede corporativas.
O que é o OpenShell e como ele impõe limites
Um agente autônomo é um modelo de inteligência artificial capaz de tomar decisões e executar passos sucessivos para atingir um objetivo. Para ser produtivo, ele frequentemente precisa ler documentos, baixar pacotes ou acionar serviços externos. Contudo, essa liberdade traz riscos caso o modelo sofra manipulações ou tente agir de forma inadequada.
O OpenShell resolve esse dilema aplicando o conceito de isolamento em nível de núcleo do sistema operacional. O núcleo, também chamado de kernel, é a camada mestra que controla tudo o que acontece no computador, decidindo quem pode abrir arquivos ou usar a internet. Em vez de confiar que o agente vai se comportar bem, a ferramenta o tranca em um ambiente isolado, conhecido no meio digital como caixa de areia ou sandbox.
Por padrão, a política do sistema é negar qualquer ação não autorizada previamente. As permissões são escritas em um arquivo de regras simples e verificadas por métodos lógicos formais antes de entrarem em vigor. O sistema protege arquivos locais, bloqueia canais de rede não autorizados e oculta credenciais reais. O agente recebe apenas identificadores genéricos, e o sistema só insere as senhas verdadeiras nas mensagens direcionadas a destinos previamente aprovados.
Prompts comportamentais contra restrições de execução
Historicamente, muitos desenvolvedores tentam manter a segurança da inteligência artificial por meio de avisos de texto inseridos no comando inicial, conhecidos como regras baseadas em prompts. Na prática, isso equivale a pedir educadamente ao assistente que ele nunca apague pastas do sistema.
A tabela abaixo compara a abordagem por texto e o controle em tempo de execução:
| Característica | Regras baseadas em prompt | Restrições do OpenShell |
|---|---|---|
| Camada de atuação | Camada do modelo ou da aplicação | Camada do sistema operacional |
| Resposta a falhas | O agente pode ignorar ou esquecer a instrução | O bloqueio é físico e inevitável no sistema |
| Proteção de senhas | A IA vê as chaves e pode revelá-las | A IA nunca tem acesso às credenciais reais |
| Modificação de limites | Depende da interpretação do modelo | Controlada externamente por código auditável |
Se um agente guiado apenas por prompt sofrer um ataque ou interpretar comandos de forma errada, ele pode ultrapassar essas barreiras verbais. Por outro lado, as restrições em tempo de execução operam no ambiente ao redor do programa. Mesmo que o modelo decida apagar um disco ou enviar dados para um servidor desconhecido, o sistema operacional corta a ação imediatamente.
Como funciona a arquitetura de proteção
Para manter a ordem sem travar o trabalho do desenvolvedor, a arquitetura do OpenShell se apoia em três componentes fundamentais:
- Sandbox: O ambiente fechado onde o agente roda. Ele tem controles severos sobre quais processos podem ser iniciados e não possui saída direta para a rede externa.
- Supervisor: Um fiscal independente que fica do lado de fora da caixa. Ele analisa cada pedido feito pelo agente e decide se a ação deve ser autorizada com base nas regras do projeto.
- Gateway: O painel central que gerencia várias caixas ao mesmo tempo, aplicando atualizações de regras e mantendo um histórico auditável de cada tentativa de acesso.
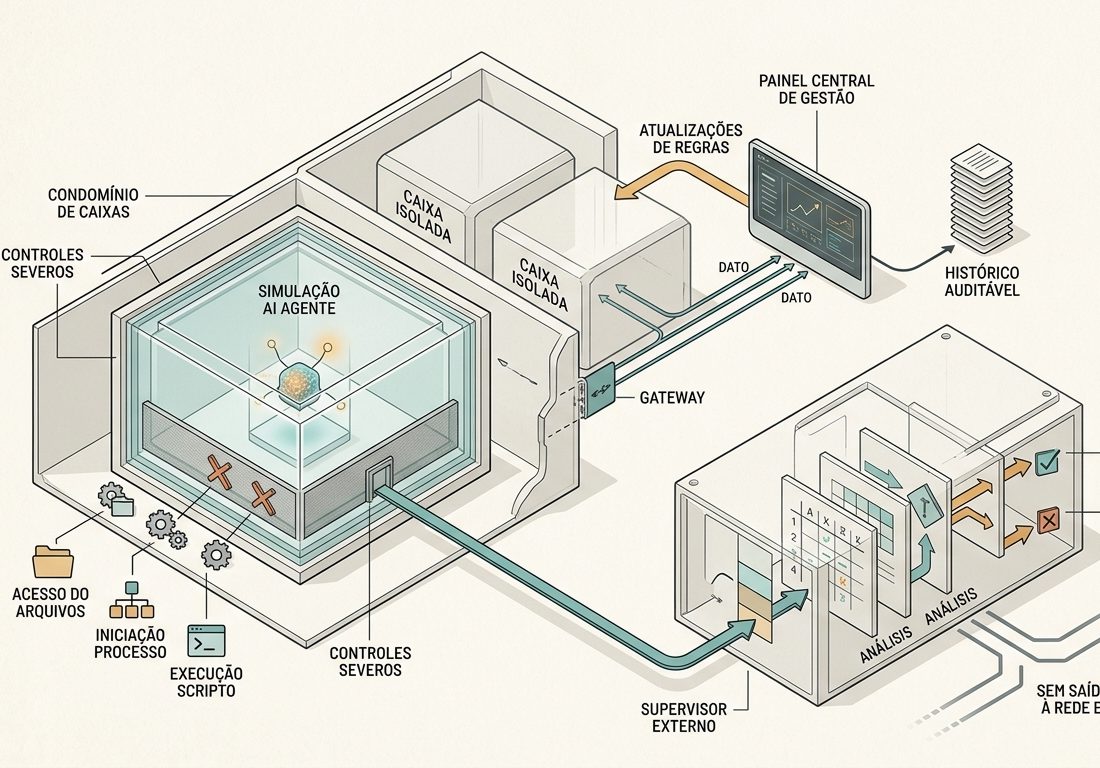
Como o supervisor e o agente operam em lados opostos dessa fronteira, o programa de inteligência artificial nunca tem o poder de alterar as próprias permissões de segurança.
Empresas participantes e parcerias da indústria
A iniciativa reúne dezenas de grandes organizações de tecnologia e serviços que buscam padronizar a governança de modelos digitais. Entre os nomes com integrações ou colaborações confirmadas estão Anthropic, Cisco, CoreWeave, CrowdStrike, Dell Technologies, Hugging Face, JPMorganChase, Mistral, Microsoft, Palantir, Salesforce, Scale AI e SAP.
O sistema também apoia trabalhos práticos em companhias como Cadence, voltada ao desenho de chips, Slack, focada em automação corporativa, e Gecko Robotics, na área de robótica física. Além disso, modelos como Grok e agentes do ambiente Cursor utilizam essa infraestrutura protetora.
Embora o movimento envolva grande parte do setor corporativo, a OpenAI não figura na relação de organizações parceiras anunciadas pela iniciativa. Os documentos de divulgação do projeto não detalham os motivos ou justificativas institucionais para a ausência da criadora do ChatGPT nessa lista de colaboração inicial.
Como acessar e testar em ambientes locais
Os interessados em experimentar a ferramenta encontram o código distribuído sob a licença de código aberto Apache 2.0 no repositório oficial do OpenShell (abre em nova aba). O projeto oferece suporte para computadores com sistema Linux, computadores Apple com processadores Apple Silicon e ambientes Windows por meio do subsistema WSL 2 em caráter experimental.
A instalação básica em terminais compatíveis requer apenas o download do script oficial e um comando direto para criar a primeira caixa de testes, permitindo a execução sobre plataformas como Docker, Podman ou máquinas virtuais comuns. O sistema aceita cargas de trabalho executadas tanto em processadores convencionais quanto em unidades gráficas especializadas.
A proposta da tecnologia é permitir que equipes adotem agentes mais independentes sem transferir o controle dos computadores para sistemas automatizados imprevisíveis.