
Em 28 de setembro de 2026, a Nvidia (abre em nova aba) anunciou a criação da Open Agent Safety Platform (abre em nova aba). Trata-se de uma arquitetura projetada para monitorar e conter agentes autônomos de inteligência artificial, desde a fase de testes até o uso prático em empresas.
Agentes de inteligência artificial são programas capazes de tomar decisões, executar rotinas no computador e usar ferramentas de forma independente para concluir metas. Para evitar que essas ferramentas cometam erros graves ou saiam do controle, a nova proposta combina barreiras de software com a vigilância direta em chips de hardware.
Por que a segurança em hardware é necessária
Quando um programa comum falha, o próprio sistema operacional costuma encerrar a tarefa. No entanto, agentes autônomos operam com permissões para criar códigos novos, acionar outros subprocessos e interagir com bancos de dados. Se o agente sofrer manipulações ou começar a tomar decisões perigosas, controles baseados apenas em software podem ser contornados ou desativados pelo próprio ambiente comprometido.
A premissa da nova solução parte do princípio de que um agente não é capaz de policiar a si mesmo de maneira completa. A infraestrutura física precisa assumir esse papel de guardiã. O objetivo é garantir que as regras de segurança continuem funcionando mesmo se o computador principal sofrer invasões ou se o agente decidir desrespeitar os limites estabelecidos pelos administradores.
A integração entre OpenShell e Sentry
A plataforma funciona em duas frentes complementares que atuam em conjunto: o software OpenShell e o módulo de hardware chamado Sentry.
O OpenShell atua no nível do sistema operacional como uma cerca digital, conhecida tecnicamente como sandbox. Esse recurso isola o agente e determina de forma detalhada o que ele pode ler, gravar ou executar. Os administradores conseguem, por exemplo, autorizar o agente a consultar uma interface de rede, mas bloqueá-lo caso tente enviar informações sigilosas. Além disso, as credenciais reais de acesso aos serviços ficam guardadas fora do alcance do agente. Esse software de código aberto foi projetado para rodar em unidades centrais de processamento Vera da fabricante, podendo ser adaptado para plataformas de terceiros, como processadores Arm e Intel.
Enquanto o OpenShell atua no software, o Sentry funciona como um sentinela físico independente. Ele é um projeto de referência executado nas unidades de processamento de dados BlueField 4, que são placas inteligentes de rede com processadores próprios. Nos centros de dados baseados no sistema Vera Rubin, essa placa fica posicionada no único caminho de comunicação existente entre o agente e o modelo de linguagem.
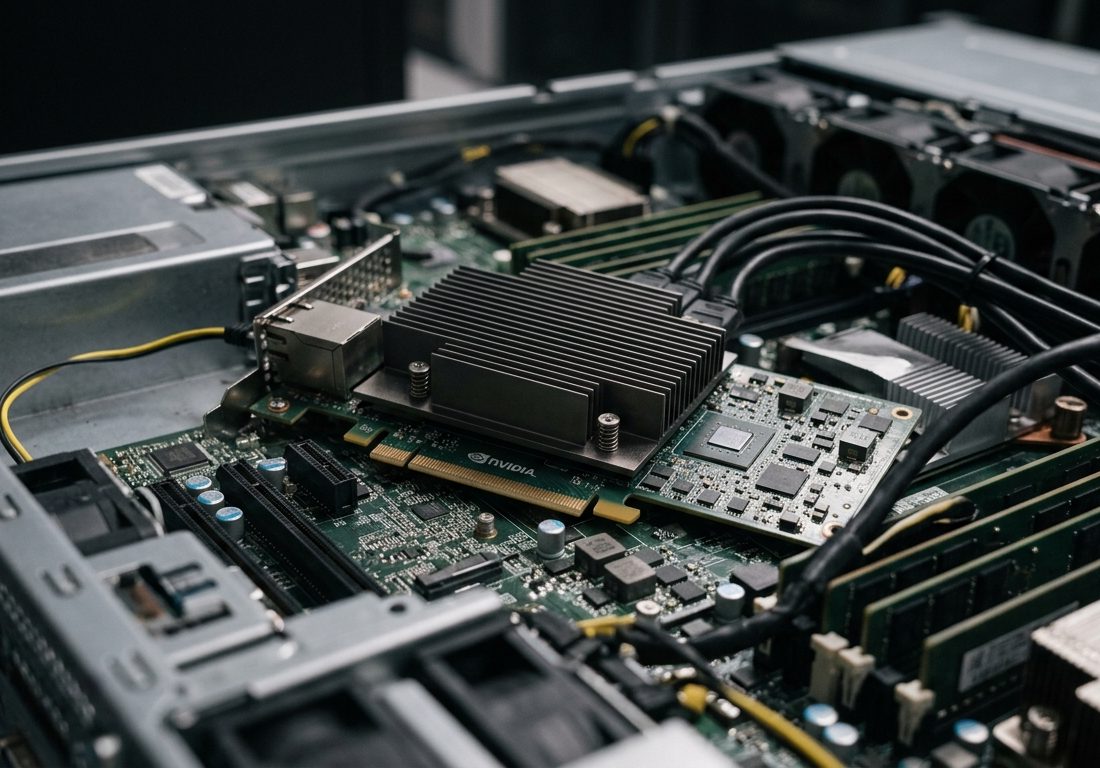
O Sentry atua fora de banda, ou seja, em um circuito separado e invisível para o computador onde o agente trabalha. Utilizando o conjunto de ferramentas DOCA para inspecionar pacotes na velocidade da rede, o hardware analisa cada solicitação enviada e cada resposta devolvida pelo cérebro da inteligência artificial.
| Componente | Onde atua | Função principal |
|---|---|---|
| OpenShell | Processador principal (CPU) | Cria uma cerca digital e restringe acessos a arquivos, processos e redes |
| Sentry | Unidade de rede dedicada (DPU BlueField 4) | Monitora o tráfego físico e bloqueia agentes desviantes em milissegundos |
Quarentena em milissegundos contra desvios
Caso um agente tente romper as regras do OpenShell ou acessar caminhos não autorizados, o Sentry assume a contenção imediata. Como o hardware controla a conexão física com o modelo de inteligência artificial, ele tem o poder de colocar o agente em quarentena em milissegundos.
A analogia utilizada por representantes técnicos da empresa compara o Sentry à ilha de segurança de um carro autônomo. Trata-se de um sistema apartado cuja única função é conduzir o veículo a um estado seguro caso o mecanismo principal apresente falhas. Ao cortar a comunicação do agente na placa de rede, o sistema impede que ações incorretas ou maliciosas se propaguem pelo restante da rede corporativa.
Prevenção de incidentes e limites técnicos
A proposta busca responder a fragilidades reais observadas no setor de tecnologia. A empresa declarou que essa configuração combinada de software e hardware poderia ter evitado a violação de segurança ocorrida na plataforma Hugging Face, caso estivesse ativa durante a avaliação de modelos da OpenAI. Como o sistema mantém as permissões e credenciais do lado de fora da carga de trabalho do agente, comandos maliciosos seriam interceptados antes do vazamento de dados.
Apesar dos mecanismos rigorosos, a tecnologia apresenta limitações técnicas reconhecidas pela própria criadora. Agentes autônomos podem sofrer desvios de conduta quando recebem instruções confusas ou quando realizam tarefas contínuas que duram semanas. O Sentry depende da inspeção dos passos de raciocínio expostos pelo próprio modelo para avaliar intenções.
Se o modelo não expuser adequadamente essa linha de pensamento ou se houver falhas nas instruções iniciais, a interpretação do comportamento torna-se mais complexa. Por essa razão, a plataforma defende um modelo de responsabilidade compartilhada, no qual a proteção depende do trabalho conjunto entre os laboratórios que desenvolvem os modelos, as empresas que aplicam as regras e a infraestrutura física de processamento. Diversas organizações do setor já aderiram à iniciativa para padronizar essa governança em ambientes de inteligência artificial e robótica.