

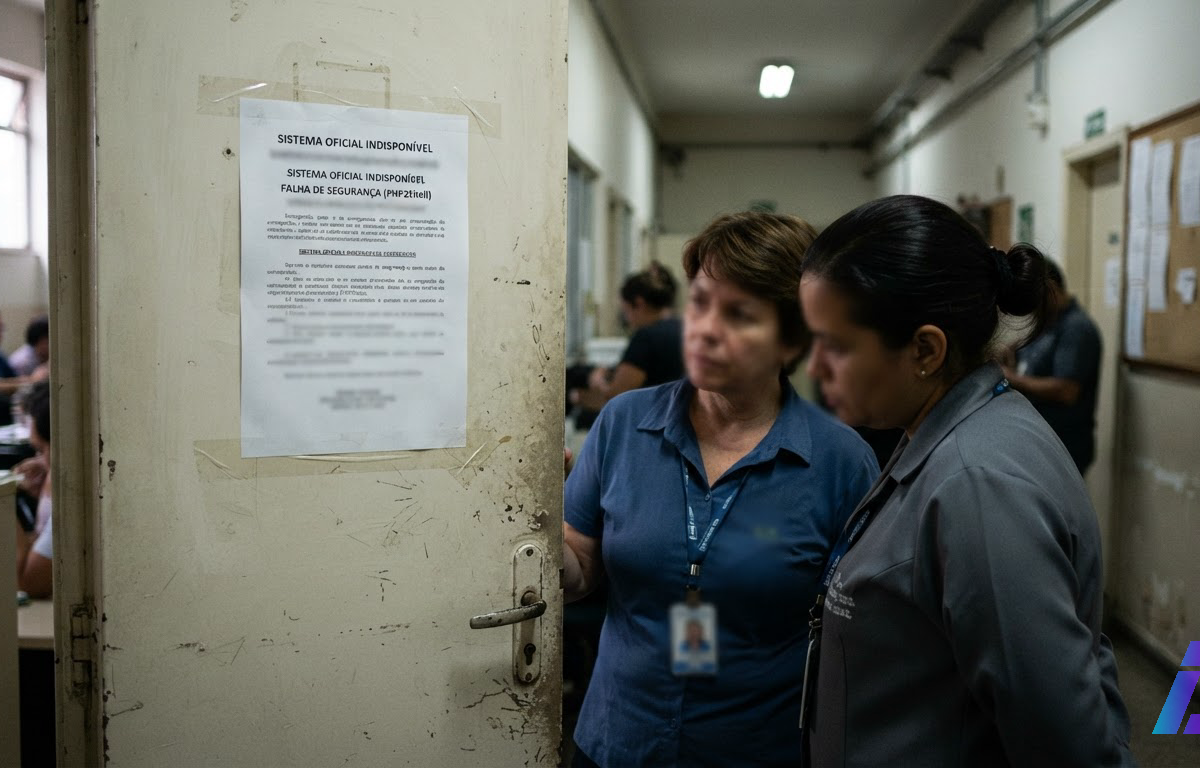
A inteligência artificial passou dois meses guardando um segredo capaz de deixar boa parte da internet exposta. Na quarta-feira, 21 de outubro, o segredo já tinha escapado. Agências de cibersegurança dos Estados Unidos, da Europa, da Austrália, do Canadá e de outros países pediram então a empresas e governos que tirassem seus sites do ar imediatamente. Uma série de páginas oficiais e privadas já estava desligada naquele dia.
O caso ganhou um nome de filme B, PHP2Shell, e segue um enredo de manual. O PHP (abre em nova aba) é a linguagem de programação que funciona por trás de até 70% dos sites do mundo. Pesquisadores usaram o GPT-5.6 Sol, modelo da OpenAI (abre em nova aba), para vasculhar o código da linguagem e encontraram falhas críticas, do tipo que permite a um invasor rodar comandos à distância no computador de outra pessoa. A Cloudflare (abre em nova aba), que ajudou na resposta, resumiu o risco: ataques, redes fora do ar e vazamento de dados.
Duas equipes chegaram lá. Uma foi a empresa de segurança Calif, dentro do programa Patch the Planet, da OpenAI. A outra foi a Wiz (abre em nova aba), que pertence ao Google e combinou o Gemini 4 Argon, o próprio GPT-5.6 Sol e um agente automatizado chamado Wiz Atlas. A OpenAI diz ter liderado por dois meses uma coalizão para preparar os consertos e classificou o episódio como "um dos problemas de segurança de maior impacto em memória recente".
A janela que fechou cedo
O plano era o da boa segurança: descobrir em silêncio, consertar e só então anunciar. A OpenAI escreveu que, até onde sabe, a IA achou as falhas antes dos atacantes, o que abriu uma "janela" para os defensores se prepararem. A janela fechou antes da hora. A PHP Foundation, que cuida da linguagem, informou que as falhas vazaram antes da data prevista, por uma mistura de descuidos e invasões intencionais.
A partir daí, a história se conta em números. A Amazon disse que os ataques começaram quatro dias antes de as correções serem publicadas. Matthew Prince, presidente-executivo da Cloudflare, descreveu assim a escalada na rede da empresa:
- nas 10 horas anteriores ao anúncio público: milhares de tentativas de ataque;
- nos 45 minutos seguintes ao anúncio: dezenas de milhares;
- em duas horas: centenas de milhares;
- no dia 22: milhões.
A NSA, agência de inteligência americana, recomendou desligar os sites que não pudessem ser corrigidos na hora. O remédio é amargo, mas honesto: um site fora do ar não é invadido.
A faca corta para os dois lados
O episódio expõe o problema central desta fase da IA. A ferramenta que encontra o buraco para quem quer tapá-lo também o encontra para quem quer entrar. A empresa watchTowr flagrou tentativas reais de invasão feitas com programas montados às pressas com ajuda de IA, o que no jargão se chama "vibecoding". Nenhuma havia funcionado até aquele momento. O tempo e a insistência, porém, ficaram baratos.
John Scimone, presidente e chefe de segurança da Dell (abre em nova aba), disse que o custo e as barreiras para atacar desmoronaram. Na avaliação dele, o ataque menos sofisticado de amanhã será mais sofisticado do que qualquer coisa que o mundo tinha visto um ano atrás. A Dell participa do Project Glasswing, da Anthropic (abre em nova aba).
O volume de trabalho já aparece nas contas. A Microsoft (abre em nova aba) corrigiu mais de 1.400 vulnerabilidades no pacote de atualizações de outubro, o maior de sua história. As contagens variam entre 1.413 e 1.453, conforme quem soma. Uma das falhas, no Windows, já estava sendo explorada por criminosos quando o conserto saiu. O recorde não informa quanto dessas descobertas veio de máquinas, mas mostra o tamanho da fila de correções que as empresas precisam instalar.
O próximo cadeado
Há uma frente menos barulhenta e talvez mais grave: a criptografia, a matemática que protege senhas, pagamentos e a identidade dos sites. No fim de julho, a Anthropic relatou que pesquisadores usando o Claude Mythos Preview encontraram formas melhores de atacar algoritmos criptográficos. Conseguiram enfraquecer o HAWK, um dos nove candidatos que o NIST (abre em nova aba), órgão americano de padrões, avalia para novas assinaturas digitais pós-quânticas. São os cadeados desenhados para resistir aos computadores quânticos do futuro.
Um estudo da DigiCert publicado neste ano mostrou que só 7% das organizações pesquisadas adotaram criptografia resistente à computação quântica, ou híbrida, na maior parte de seus certificados digitais. A maioria ainda não trocou o cadeado velho, e a IA já está testando a resistência do novo.
No caso do PHP, a IA fez a parte dela e achou o problema primeiro. Quem falhou foram as pessoas que deixaram o segredo escapar, e continua falhando quem demora a instalar a correção. Daqui em diante, a vantagem não ficará com quem tem o modelo mais poderoso, e sim com quem conserta mais rápido. Quem mantém um site, por menor que seja, deve perguntar hoje ao provedor de hospedagem se a correção do PHP já foi aplicada.