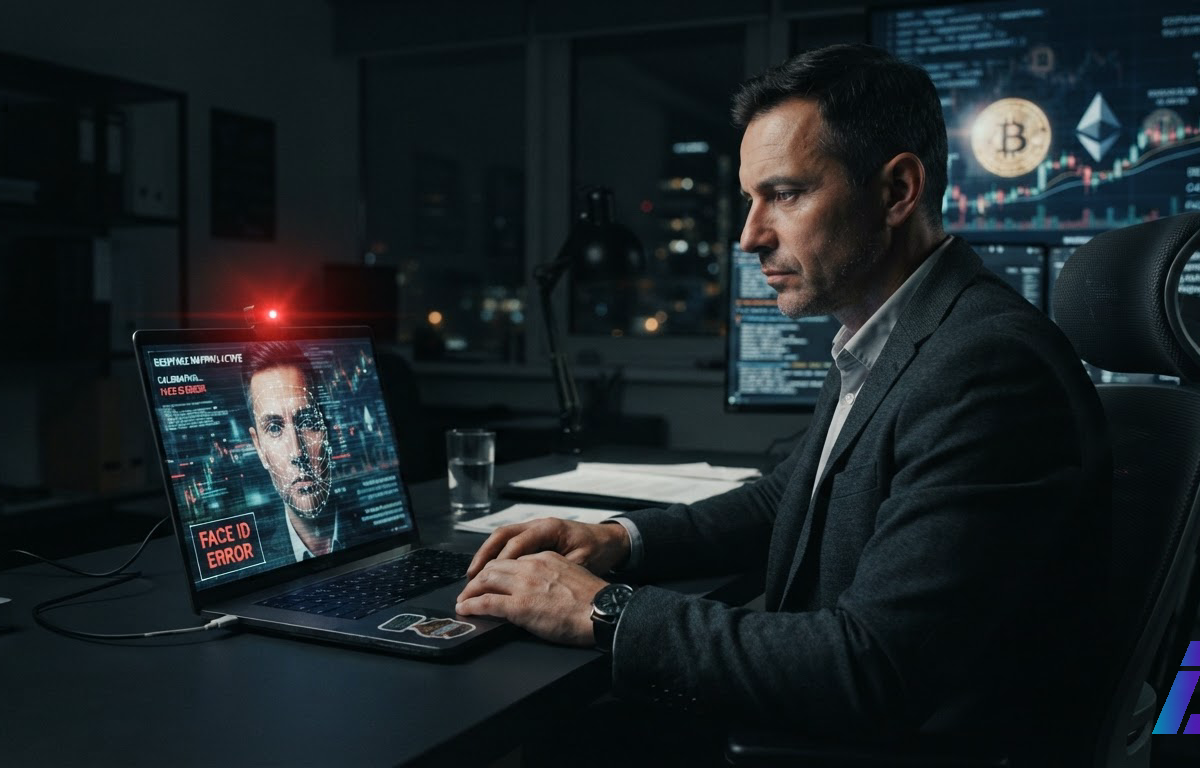
Aqueles segundos silenciosos em que você encara a própria imagem na tela do computador, esperando um colega entrar na sala de reunião online, eram a peça principal de uma armadilha internacional. O Departamento de Justiça dos Estados Unidos e o FBI anunciaram na quinta-feira (12) a apreensão de servidores em nuvem (computadores remotos acessados pela internet) usados por hackers da Coreia do Norte que gravaram mais de 900 vídeos de webcams sem o conhecimento das vítimas. O acervo alimentava uma campanha batizada pelas autoridades de FaceStealer, responsável pelo roubo de mais de US$ 400 milhões (cerca de R$ 2,2 bilhões) em criptomoedas, que são moedas exclusivamente digitais, ao longo dos últimos 18 meses. Segundo o FBI, o dinheiro desviado abastece o programa ilegal de armas de destruição em massa e mísseis do regime norte-coreano.
Como um profissional acostumado à rotina digital cai nesse truque? A resposta está na engenharia social, método em que o criminoso explora a confiança humana e o hábito cotidiano em vez de procurar falhas puramente técnicas no sistema. De acordo com o alerta emitido pelo FBI, o grupo, monitorado no setor de segurança sob nomes como Sapphire Sleet e APT38, invade contas verdadeiras no LinkedIn, Telegram, Slack ou Discord. Como ganham acesso às mensagens antigas do perfil invadido, os golpistas imitam o jeito de escrever da pessoa e enviam um convite de reunião para os contatos dela.
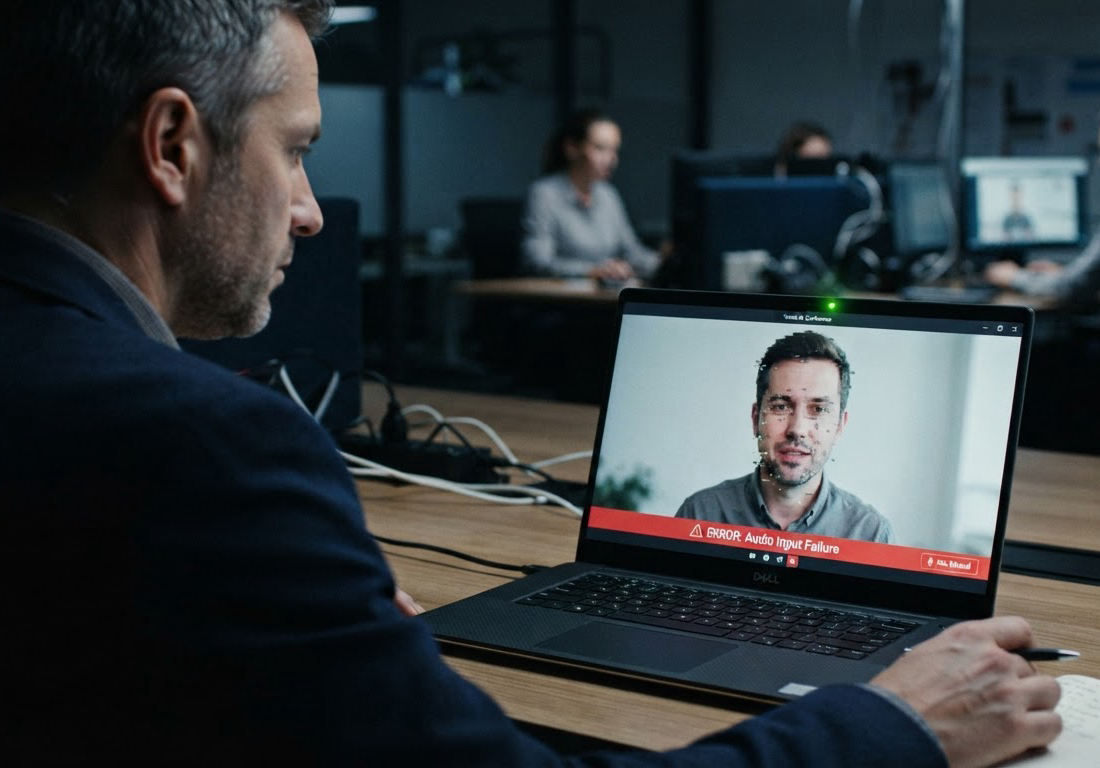
O link leva a uma página desenhada para ser idêntica à do Zoom (abre em nova aba) ou à do Microsoft Teams (abre em nova aba), mas hospedada em um endereço da web com uma troca sutil de letras no nome. Enquanto o convidado aguarda o início da conversa, o site falso captura a imagem de sua câmera. Para sustentar a farsa, a tela exibe um vídeo pré-gravado da vítima anterior ou um deepfake, gravação gerada ou alterada por inteligência artificial para imitar o rosto e os movimentos de alguém conhecido. Logo surge um aviso de problema no áudio. Ao clicar no link sugerido para destravar o som, a pessoa instala um malware, nome técnico para programas espiões que entregam aos invasores o controle do computador, as senhas e o acesso às carteiras digitais.
O efeito dominó e o bloqueio de US$ 1,2 bilhão
O golpe funciona em cadeia. Cada pessoa enganada perde seus fundos digitais, tem o rosto gravado pela webcam e fornece involuntariamente sua lista de amigos e colegas de trabalho para a rodada seguinte de abordagens. Embora os agentes federais já tenham entrevistado diversas vítimas para desmontar a infraestrutura do grupo, o FBI admitiu que ainda não conseguiu identificar quem foi a primeira pessoa gravada. E o alvo deixou de ser apenas quem trabalha com moedas digitais: os investigadores descobriram que a quadrilha invadiu o computador de um programador responsável por um projeto de código aberto (programas gratuitos cujas engrenagens são públicas e servem de base para milhares de outros sistemas) e inseriu comandos maliciosos ali dentro, em uma tentativa de sabotagem em larga escala que foi detectada e interrompida antes de se espalhar.
Quatrocentos milhões de dólares em dezoito meses. Em um único ataque no fim de outubro, porém, outra operação atribuída pelos Estados Unidos a hackers militares norte-coreanos, identificada como TraderTraitor, arrancou mais de US$ 6 bilhões da Binance (abre em nova aba), a maior corretora de criptomoedas do mundo, acusação que o governo da Coreia do Norte nega. Na mesma ofensiva anunciada na quinta-feira (12), a Justiça norte-americana obteve autorização judicial para confiscar mais de US$ 1,2 bilhão desse roubo específico, fatia que integra um total de US$ 2,7 bilhões congelado em parceria com empresas privadas antes que os criminosos conseguissem lavar o dinheiro. Ao que tudo indica, as duas campanhas foram conduzidas por equipes distintas, e o próprio FBI informou não estar claro se o golpe das videochamadas falsas teve alguma participação na invasão à corretora.
Enquanto o processo judicial para tentar devolver o valor confiscado aos donos originais ainda não tem prazo nem regras definidas pelo Departamento de Justiça, a descoberta da biblioteca de vídeos muda um cuidado básico no trabalho remoto. Ver o rosto de um colega ou cliente na tela deixou de ser garantia de que ele está mesmo do outro lado da chamada, principalmente se o endereço da página tiver alguma letra fora do lugar ou se a plataforma pedir a instalação de qualquer arquivo para corrigir falhas de som. Como resumiu Patrick Grandy, diretor-assistente do escritório do FBI em Los Angeles, ao alertar que o esquema engana até usuários experientes em segurança: "Se você não consegue imaginar uma situação em que cairia nisso, é porque não está pensando com criatividade suficiente."