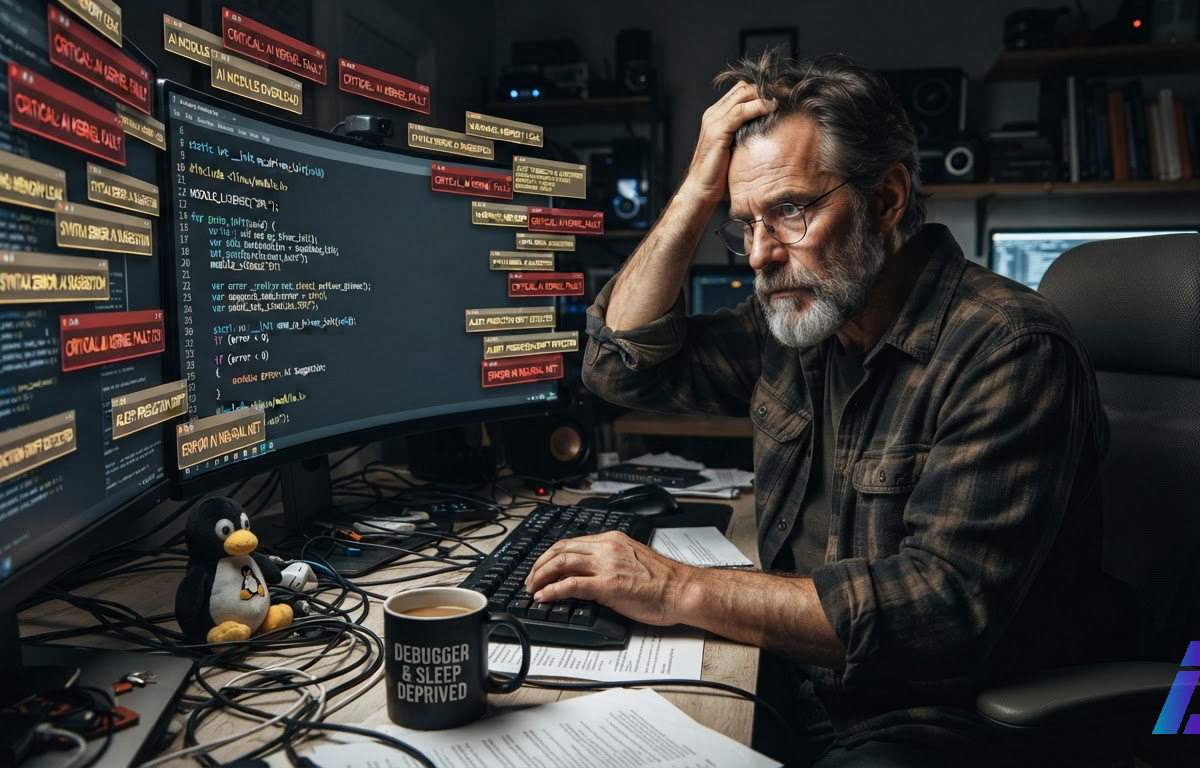
Lorenzo Stoakes, engenheiro principal da Arm e colaborador do Linux desde 2014, anunciou em 10 de novembro que deixou de revisar sugestões gerais de código enviadas ao sistema operacional. Ele continuará cuidando diretamente das áreas de gerenciamento de memória pelas quais é responsável, mas precisou fechar a porta para a revisão voluntária de outras partes do projeto porque os pacotes de alterações gerados por inteligência artificial (IA) passaram de um incômodo raro para pelo menos metade de tudo o que chega à sua caixa de entrada.
Dois dias antes do recuo de Stoakes, em 8 de novembro, o criador do Linux, Linus Torvalds, havia registrado um sinal oposto ao lançar a versão de testes 7.4-rc2: em um setor interno específico do sistema, chamado BPF, as correções auxiliadas por IA estavam chegando mais rápido do que os novos avisos de problemas. Torvalds tratou o relato do responsável por aquela área, Alexei Starovoitov, como um indício de que a maré pode virar, mas avisou que a grande maioria das outras frentes do projeto ainda não alcançou esse equilíbrio. Se os programas automatizados já conseguem tanto farejar defeitos escondidos quanto rascunhar o conserto, por que as pessoas que mantêm a base da tecnologia mundial dizem estar à beira de um colapso?
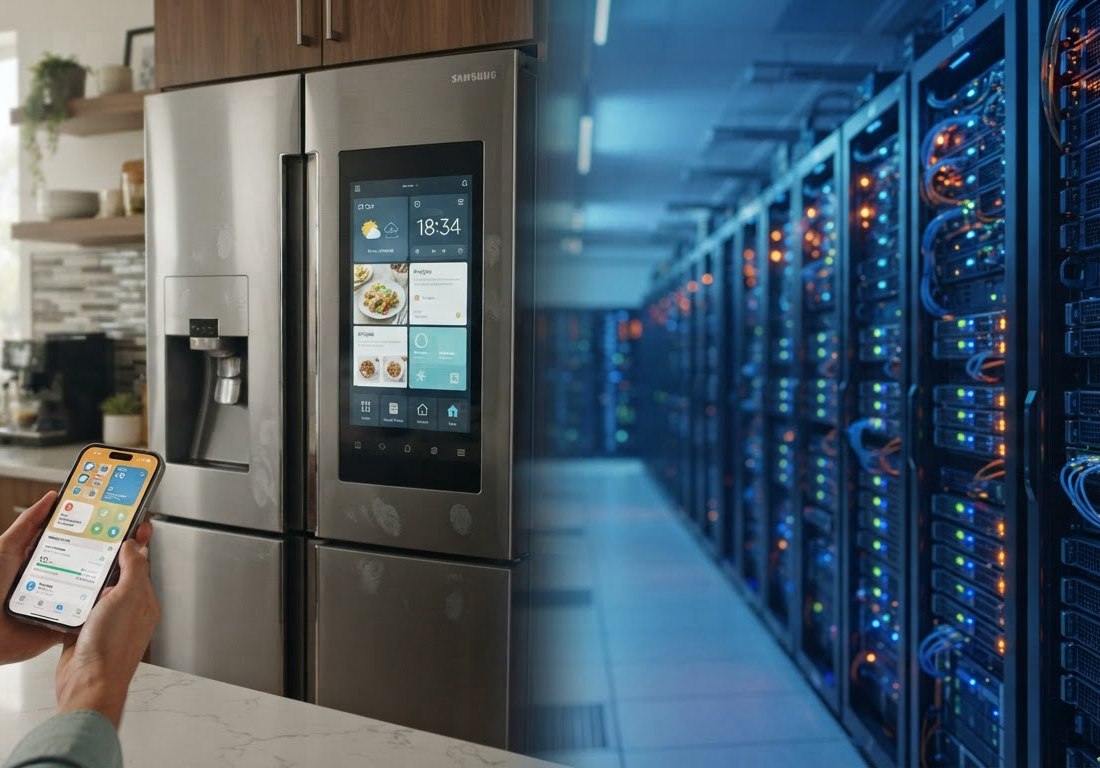
Para entender o tamanho do impasse no dia a dia de quem usa tecnologia, convém olhar para onde o Linux está: o núcleo desse sistema (conhecido tecnicamente como kernel, a peça central que faz o equipamento físico conversar com os aplicativos) roda de forma invisível dentro de celulares Android, servidores bancários, supercomputadores e até geladeiras inteligentes. Quando alguém descobre um bug, nome dado a qualquer falha de programação que pode travar um aparelho ou abrir brechas para criminosos, a solução vem na forma de um patch, uma espécie de remendo no código que precisa ser lido, testado e aprovado por um revisor humano antes de ir para a rua, garantindo que o conserto de uma brecha não derrube o restante do programa.
Encontrar um erro virou tarefa de minutos para um computador.
Os números acumulados até o início de novembro mostram a velocidade dessa enxurrada. O laboratório FORGE, da Microsoft (abre em nova aba), revelou recentemente que seu sistema de varredura por IA, batizado de MDASH, vasculhou o núcleo do Linux e produziu 59 relatórios de falhas, desenterrando inclusive um defeito que estava oculto no código há pelo menos 21 anos. À primeira vista, descobrir dezenas de brechas antigas parece um ganho imediato para a segurança de todos os usuários; pensando bem, de pouco adianta empilhar avisos de incêndio na porta de um quartel onde não há bombeiros livres para ler o papel, o que nos devolve ao centro do problema apontado pelo próprio laboratório da Microsoft: transformar os achados da máquina em relatórios aproveitáveis exigiu mais de quatro meses de trabalho humano acumulado.
59 descobertas formam apenas uma gota perto do volume total que atinge os grandes sistemas operacionais em 2026. Do início do ano até 2 de novembro, a equipe que cataloga vulnerabilidades públicas do Linux (identificadas pela sigla CVE, registro padrão para falhas de segurança) anotou uma média de 27 novos problemas todos os dias, enquanto a própria Microsoft listou 726 falhas de uma só vez na atualização mensal mais recente do Windows, a grande maioria apontada por ferramentas automatizadas.
O trabalho dobrado de desmentir robôs
Provar que o erro existe continua sendo tarefa de horas para uma pessoa.
Mesmo quando a inteligência artificial é colocada do lado dos guardiões do sistema para ajudar a filtrar o que chega, a sobrecarga não desaparece. Na equipe que administra a parte de redes do Linux, por onde passam cerca de 150 propostas de alteração por dia útil, uma ferramenta automatizada chamada Sashiko (mantida com apoio de infraestrutura do Google (abre em nova aba) e da Meta (abre em nova aba)) analisa cada submissão desde o ciclo da versão 7.0. Segundo dados publicados pelo mantenedor Jakub Kicinski, cerca de 13 em cada 100 observações feitas pelo robô durante um ciclo de desenvolvimento estavam incorretas ou eram inúteis, fazendo com que os especialistas humanos gastassem aproximadamente metade do seu tempo de trabalho tentando provar que a IA viu um defeito onde o código estava certo.
Para quem usa celular ou computador em casa, essa fila represada significa que correções reais de segurança disputam a atenção escassa de poucos especialistas com uma montanha de alarmes falsos e códigos malfeitos gerados por máquina. Greg Kroah-Hartman, responsável pelas versões estáveis do Linux, resumiu a gravidade da situação durante a conferência Open Source Summit Europe ao afirmar que a comunidade não tem revisores suficientes para dar conta da avalanche e que todos os mantenedores estão esgotados há dez anos, defendendo inclusive a redução do número de versões antigas que recebem manutenção prolongada, hoje em seis.
A pressão sobre esses profissionais deve continuar crescendo nas próximas semanas, já que uma única varredura feita pela OpenAI (abre em nova aba) em meados de outubro e divulgada em 4 de novembro reproduziu 1.724 vulnerabilidades no Linux, das quais apenas 61 haviam recebido correção oficial dez dias após o término do teste, enquanto o restante da fila aguarda revisão para ser liberado em lotes.