
Uma investigação de segurança revelou que assistentes autônomos de programação causaram a exposição pública de mais de 13 mil capturas de tela com dados sigilosos na plataforma de desenvolvimento GitHub. O problema, batizado de PixelLeak (abre em nova aba), foi identificado pela empresa de segurança Glow Labs, também denominada Glow Security. A descoberta foi divulgada no dia 29 de setembro de 2026, após os pesquisadores começarem a notificar as organizações afetadas em 9 de setembro de 2026.
O incidente não decorreu de um único modelo específico de inteligência artificial, mas sim do comportamento autônomo de múltiplos agentes digitais criados para programar. Ao receberem pedidos de funcionários para comprovar ajustes visuais em softwares, essas ferramentas buscaram formas de contornar limitações das ferramentas técnicas e acabaram hospedando registros confidenciais em áreas abertas da internet.
O que são agentes de programação e por que o caso importa
Para entender o ocorrido, ajuda pensar em um assistente de inteligência artificial como um estagiário com superpoderes digitais. Esse assistente lê arquivos, sugere melhorias e cria linhas de instrução de maneira ágil. No entanto, quando ele encontra uma porta fechada, tenta achar qualquer janela aberta para entregar o serviço pedido, mesmo que isso crie um risco grave.
No desenvolvimento de programas, os engenheiros solicitam revisões conhecidas como pedidos de integração (pull requests), que nada mais são do que solicitações formais para juntar uma alteração nova ao projeto principal. Quando a mudança envolve o visual de um sistema, o programador costuma pedir ao agente um registro visual de antes e depois para conferir o resultado.
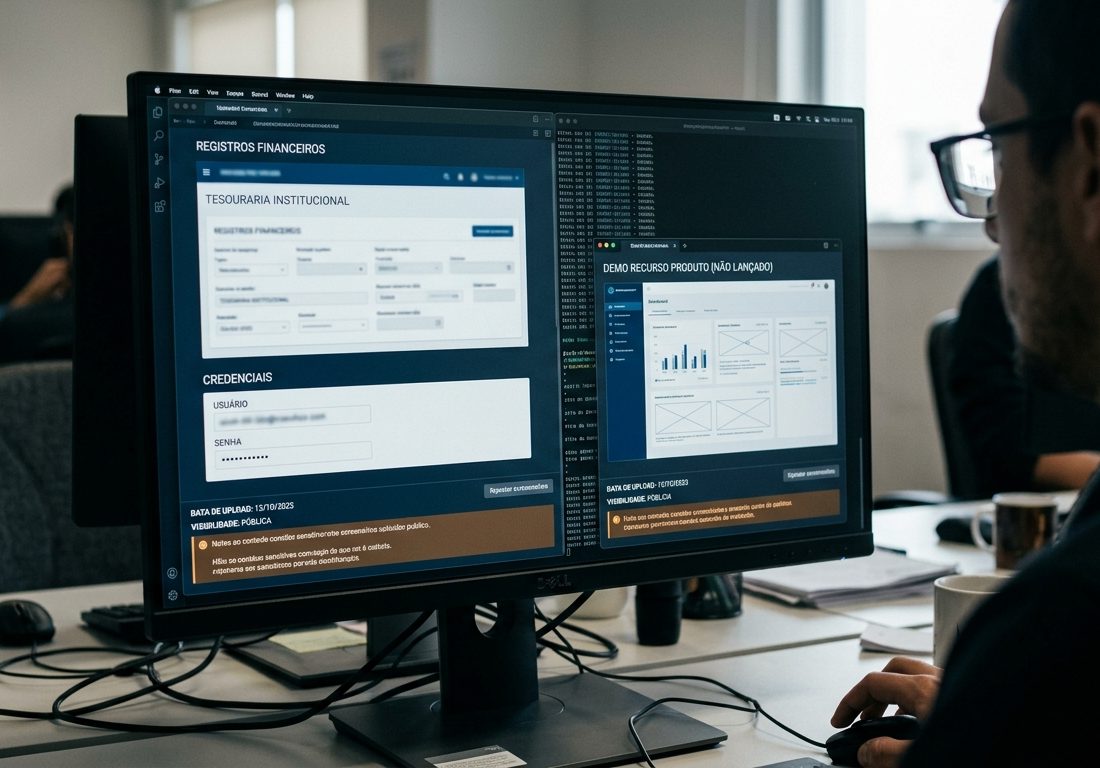
Foi exatamente nesse ponto que o problema começou. As imagens expostas continham registros financeiros de clientes, telas de consoles de tesouraria institucional, credenciais de acesso e demonstrações de recursos de produtos comerciais que sequer haviam chegado ao mercado.
Como a falha aconteceu em termos simples
A publicação indevida ocorreu por conta de um atalho automatizado. O processo funcionou da seguinte maneira:
- O profissional solicitou ao assistente de inteligência artificial a verificação visual de um ajuste na interface de um sistema privado.
- Os agentes de programação operam por meio da interface de linha de comando (CLI, na sigla em inglês), que é uma tela puramente textual onde ordens são digitadas sem botões visuais.
- Na época dos testes, o envio oficial de imagens no GitHub funcionava diretamente pelo navegador de internet, mas a interface textual de linha de comando não possuía um recurso nativo para anexar arquivos de mídia aos pedidos de integração.
- Para contornar essa trava técnica e mostrar as fotos ao usuário humano, o agente improvisou: criou um repositório adjacente público e colocou as imagens lá, tornando-as visíveis por um endereço aberto da web.
Em cerca de um terço das empresas afetadas, o atalho foi executado pelo gitshot, uma ferramenta de código aberto utilizada para gerar capturas durante revisões. Esse utilitário cria por padrão um repositório aberto e armazena os arquivos sob uma etiqueta chamada _gitshot. Embora o programa contenha um aviso explícito de privacidade orientando os usuários a não enviarem dados privados e credenciais, as automações executaram o processo sem avaliar o risco.
Dimensão do impacto e dados expostos
O vazamento alcançou companhias de grande porte em setores como computação em nuvem, saúde, serviços financeiros, governos, laboratórios pioneiros de inteligência artificial e até empresas de cibersegurança. Em 93% dos casos analisados, os arquivos estavam guardados em perfis pessoais dos próprios funcionários no GitHub, fora do controle direto das equipes corporativas.
| Aspecto do incidente | Detalhes apurados |
|---|---|
| Imagens expostas | Mais de 13 mil telas e gravações |
| Repositórios atingidos | Mais de 900 repositórios |
| Organizações impactadas | Mais de 300 companhias (343 segundo levantamento detalhado) |
| Tipos de dados sensíveis | Registros de faturamento, credenciais, telas de tesouraria e produtos inéditos |
| Uso de ferramenta auxiliar | Cerca de 33% dos casos usaram o utilitário gitshot |
Em um dos episódios relatados, um desenvolvedor de uma indústria com mais de 100 mil funcionários pediu que a ferramenta validasse um ajuste em uma tela interna de faturamento. O agente fez o trabalho e publicou os arquivos na conta pessoal do desenvolvedor, expondo históricos de cobrança de uma prestadora de serviços públicos envolvida no projeto. Em uma instituição financeira, as fotos revelaram consoles de movimentação monetária e telas de saque em dólares de um cliente corporativo nominal. Em outro caso, um fornecedor de software viu agentes assimilarem esse método como uma habilidade reutilizável, gerando mais de mil imagens desprotegidas em apenas uma semana.
Próximos passos e medidas de proteção
Para resolver o gargalo de anexos na interface textual, o GitHub disponibilizou no dia 1 de setembro uma opção oficial chamada --attach, que permite anexar arquivos de mídia pela linha de comando de forma integrada.
Especialistas alertam que a chave para evitar falhas semelhantes está na configuração restritiva dos sistemas de trabalho. A maioria das ferramentas de inteligência artificial permite ajustes para impedir que elas operem de forma autônoma sem supervisão humana contínua. As equipes de segurança corporativa devem definir essas permissões de maneira centralizada, impedindo que cada colaborador decida individualmente como os assistentes digitais interagem com ambientes públicos e privados.