Em 7 de outubro de 2026, o pesquisador da Ethereum Foundation Justin Drake chamou a indústria de blockchain a começar, com calma, a planejar o que nomeou de "modo bunker": uma migração controlada de ativos para endereços novos, aqueles cujas chaves públicas seguem escondidas atrás de um hash. O gatilho veio de fora da cripto e foi declarado sem rodeio: um dia antes, a OpenAI (abre em nova aba) havia divulgado um pacote com 722 resultados matemáticos. Na leitura de Drake, passou a ser razoável se preparar para a possibilidade de o ECDSA quebrar antes do qday, apelido dado ao dia em que um computador quântico relevante chegue, "no pior caso em meses, não anos".
Dois avisos que a manchete costuma engolir: Drake não afirmou que qualquer quebra ocorreu, e o pedido repetiu o conselho de não correr e não entrar em pânico. Tratava-se de planejamento, não de êxodo.
O que estaria quebrado
ECDSA é a sigla de Elliptic Curve Digital Signature Algorithm, o esquema de assinatura que sustenta a maioria das contas de Bitcoin e Ethereum. No Ethereum, a curva em uso é a secp256k1, e a segurança descansa sobre o problema do logaritmo discreto em curvas elípticas (ECDLP): dado um ponto público Q, encontrar o escalar secreto k que o gerou. O grupo tem na casa de 10^77 elementos; busca exaustiva, no papel, está fora de questão. "Quebrar", na definição de Drake, não é abstração: é recuperar a chave privada depressa, por exemplo em uma semana, usando hardware disponível, por exemplo um grande cluster de GPUs.
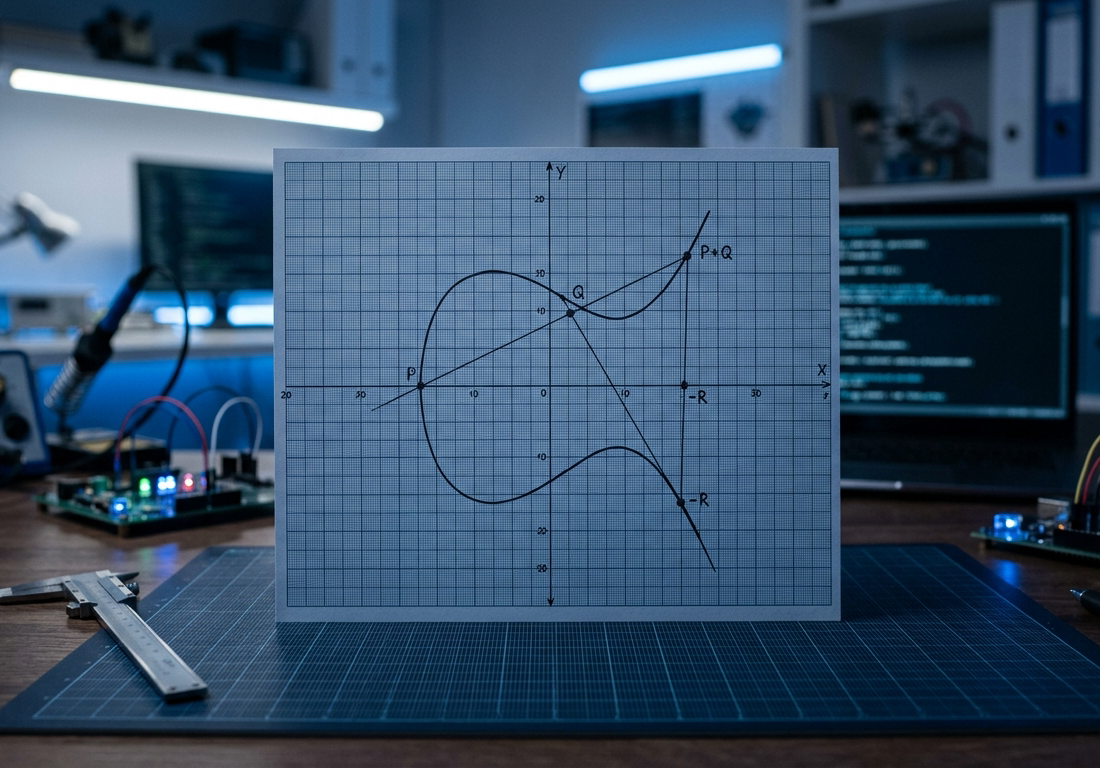
O detalhe que torna o "modo bunker" mais do que paranoia é velho. Enquanto um endereço não assina, o que fica registrado na chain é o hash da chave pública, e chave não se recupera de hash. Na primeira assinatura, a chave pública aparece, e passa a existir um alvo fixo, público e permanente para qualquer algoritmo que resolva o ECDLP. O endereço do Ethereum é exatamente isso: os últimos 20 bytes do keccak-256 da chave pública. Bitcoin faz o análogo com RIPEMD-160 sobre SHA-256 nos endereços P2PKH.
Há precedente de higiene silenciosa: carteiras Bitcoin mandam troco para endereços novos desde sempre, sem que ninguém chame isso de bunker.
A proposta em três camadas
O apelo de Drake se organiza do barato ao caro.
- Detentores grandes e sofisticados movem o grosso dos fundos para endereços que nunca assinaram, possivelmente derivados da mesma seed phrase, a frase-semente de recuperação, preservando o esquema que já dominam.
- Quando um endereço assina, o restante migra para um endereço novo. Assinar passa a incluir renovar a proteção.
- Assinantes que carregam infraestrutura, como oráculos e conselhos de segurança de camadas 2 (L2), rotacionam a chave pública a cada mensagem assinada e/ou somam ao ECDSA assinaturas de um esquema baseado em hash, como o SPHINCS+.
Hoje convoco a indústria de blockchain a começar, com calma, a planejar o "modo bunker". Minha recomendação pessoal é colocar em movimento uma migração controlada em massa de ativos para endereços novos, ou seja, endereços cujas chaves públicas permanecem escondidas atrás de um hash. Detentores, a começar pelos grandes e sofisticados, devem considerar mover a maior parte de seus fundos para endereços que nunca assinaram uma transação. E, quando assinarem uma, também devem mover os fundos restantes para um novo endereço (possivelmente gerado a partir da mesma seed phrase).
O contragolpe
A objeção veio de quem faz criptografia por profissão. Yehuda Lindell, responsável pela área de criptografia da Coinbase, classificou o post como "uma leitura muito ruim" e sustentou não existir "evidência alguma apontando para a quebra de hipóteses de dureza com décadas, como a criptografia de curva elíptica".
Vitalik Buterin, cofundador do Ethereum, ficou em outro ponto do espectro. Concordou que manter fundos em endereços sem transação é uma boa ideia quando é fácil, admitiu que o ECDSA pode cair mais rápido do que o esperado, e mesmo assim recomendou que ninguém corra para mover fundos a novas carteiras no imediato. A frase que resume o risco: segundo ele, perdeu mais dinheiro em migrações malfeitas do que em todos os hacks somados.
| Voz | Leitura de risco | Ação sugerida |
|---|---|---|
| Justin Drake, Ethereum Foundation | Quebra antes do qday é plausível | Migração controlada para endereços virgens |
| Vitalik Buterin, cofundador do Ethereum | Ameaça real, prazo incerto | Higiene de endereços "se for fácil"; sem corrida |
| Yehuda Lindell, Coinbase | Sem evidência de quebra | Nenhuma ação extraordinária |
O instinto de arquivar tudo como alarmismo é compreensível, e em parte sustentável: nenhum ataque prático ao ECDLP da secp256k1 foi demonstrado. O quadro ganha outro grão quando se lembra de que sistemas de IA já operam em território de medalha olímpica de matemática, caso do AlphaProof, da DeepMind, com desempenho de prata na Olimpíada Internacional de 2024. Não há teorema ligando esse feito a uma quebra de curva; há, sim, uma mudança em quem pode estar tentando.
Ninguém quebrou nada até aqui.
Hash como destino
A saída do modo bunker, para Drake, exige o que ele chama de "criptografia pós-IA": sua inclinação declarada é apostar tudo em esquemas baseados em hash e evitar por completo premissas matemáticas estruturadas, venham de curvas, retículos ou isogenias. Buterin converge no destino, ainda que por outro caminho: defende uma arquitetura de longo prazo que dependa o máximo possível de funções de hash, porque até esquemas de retículos, frequentemente vendidos como resistentes a quânticos, podem ser enfraquecidos por avanços de IA.
A indústria já tem peças para isso. O NIST padronizou em 2024 o SPHINCS+ como SLH-DSA (abre em nova aba) (FIPS 205), assinatura sem estado cuja segurança descansa sobre funções de hash, e o CRYSTALS-Dilithium como ML-DSA (abre em nova aba) (FIPS 204), sobre retículos. A fronteira importa: SLH-DSA troca premissa estruturada por tamanho, com assinaturas que podem beirar dezenas de quilobytes; os primos com estado da mesma família, XMSS e LMS, saem menores, mas exigem gestão de estado que a própria comunidade de segurança trata como delicada, porque reuso de estado é falha catastrófica. Em blockchains, onde cada byte assinado custa gás, a escolha não é trivial.
O que muda para quem constrói
Algumas ações valem por via das dúvidas, independentemente de o pior caso se materializar:
- nunca assinar com a chave pública de um cofre que se pretende manter opaco; endereço de assinatura e endereço de custódia são coisas diferentes;
- tratar a primeira transação de um endereço como evento de segurança, com alerta e resposta;
- planejar rotação de chave em multisigs, oráculos e carteiras com abstração de conta, desenhos em que a chave pública costuma aparecer on-chain por definição;
- documentar o caminho de migração antes de precisar dele.
Onde as evidências param
O estado real do problema é este: não existe quebra prática do ECDSA, não existe algoritmo clássico conhecido além dos genéricos, e o qday segue sem data. O que existe é uma divergência honesta sobre quanto planejamento uma ameaça especulativa merece, com Drake dizendo "meses, não anos" como pior caso e Lindell dizendo que não há evidência nenhuma. Entre os dois, a higiene de endereços tem custo baixo e não depende de quem estiver certo. A ressalva que encerra o debate: a mesma urgência que recomenda o bunker condena a correria, e uma migração atropelada pode custar mais caro do que o risco que pretendia evitar.
Perguntas frequentes
O que é o "modo bunker" pedido para o Ethereum?
É uma proposta do pesquisador Justin Drake, da Ethereum Foundation, para uma migração controlada de ativos a endereços cujas chaves públicas nunca ficaram expostas, ou seja, endereços que ainda não assinaram nenhuma transação.
A IA já quebrou o ECDSA na prática?
Não. Nenhum ataque prático foi demonstrado, e Drake não alegou que sim. Yehuda Lindell, responsável por criptografia na Coinbase, afirma que não há evidência de quebra das hipóteses de segurança da curva elíptica.
Por que endereços que nunca assinaram são mais seguros?
Porque antes da primeira assinatura só o hash da chave pública fica público, e a chave não pode ser recuperada a partir dele. Ao assinar, a chave pública é revelada e vira alvo permanente para quem resolver o problema do logaritmo discreto na curva.
Quais alternativas Drake e Buterin apontam?
Esquemas baseados em hash, como o SPHINCS+, padronizado pelo NIST como SLH-DSA. Drake defende evitar qualquer premissa matemática estruturada, inclusive retículos e isogenias; Buterin defende arquitetura que dependa ao máximo de funções de hash.