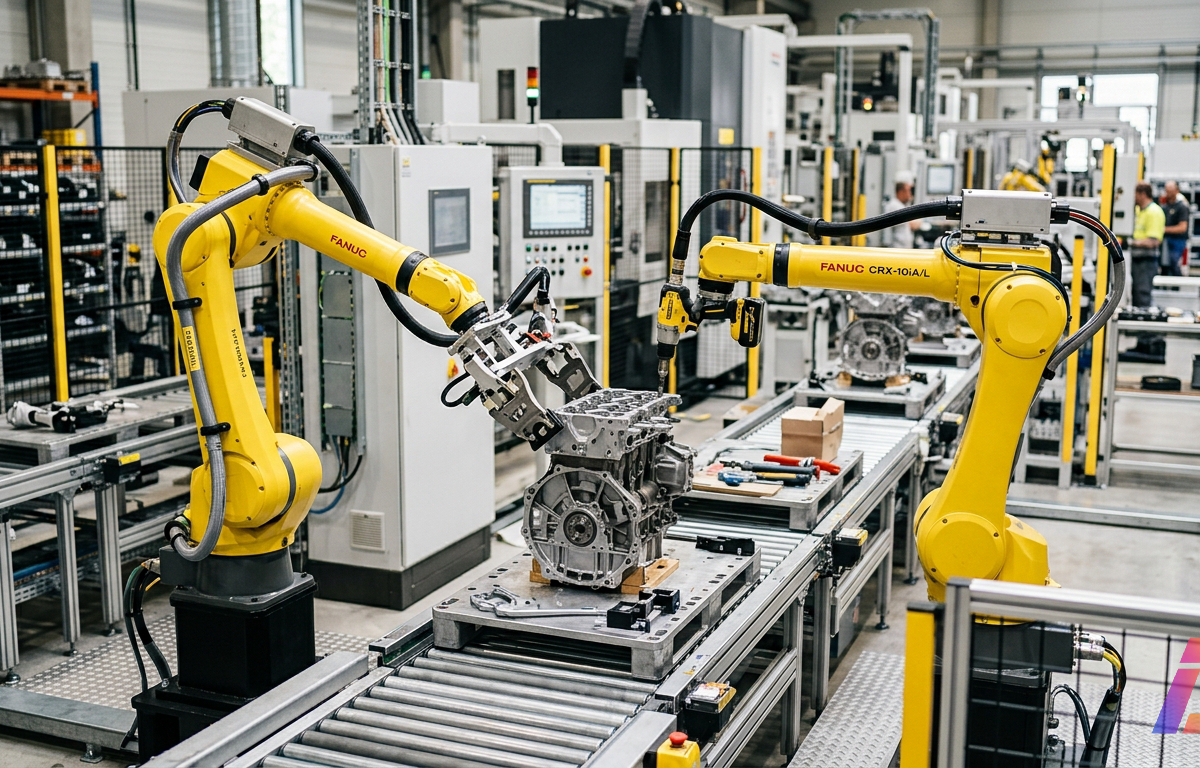
Um operador digita uma instrução em linguagem natural. A requisição é interpretada, decomposta em passos mecânicos e distribuída entre robôs colaborativos e não colaborativos que percebem o ambiente e coordenam a tarefa física entre si. Isso não é conceito de slide: a FANUC (abre em nova aba) construiu um sistema de agentes que faz exatamente esse percurso, com modelos do Google Gemini Enterprise como camada de raciocínio.
Três expressões sustentam esse movimento, e vale separá-las logo de início. Foundation models são modelos de grande escala, pré-treinados em dados multimodais (texto, imagem, vídeo, telemetria, lidar), que servem de base para tarefas variadas sem treinamento dedicado a cada uma. Physical AI é a encarnação desses modelos em sistemas que percebem, raciocinam e agem sobre o mundo físico por meio de sensores e atuadores. Agentic AI é a camada que planeja e executa fluxos de trabalho em múltiplos passos, com autoridade para consumir sistemas, chamar ferramentas e disparar ações. Juntas, elas deslocam a IA industrial de prever para agir.
O salto: de prever a agir
A fase anterior da IA industrial é bem conhecida de qualquer engenheiro de processos: modelos preditivos de falha, detecção de anomalias em séries temporais, otimização de setpoints. O MIT Technology Review, em parceria com a AVEVA (abre em nova aba), descreve esse repertório como décadas de aplicações especializadas. A diferença agora não é apenas de desempenho estatístico. É de natureza da decisão.
No analytics clássico, a saída do modelo é uma recomendação ou um alerta; um humano ou uma lógica determinística fecha o circuito. Na configuração emergente, o modelo participa da cadeia de decisão que termina em movimento, torque, válvula ou disjuntor. A AWS (abre em nova aba) define physical AI como um sistema de hardware e software que integra percepção, entendimento, raciocínio e aprendizado para interagir com o mundo físico, processando entradas multimodais e decidindo em tempo real em ambientes dinâmicos. O detalhe decisivo está no fim da frase: operar de forma independente.
O Fórum Econômico Mundial (abre em nova aba) mapeia três classes de robótica industrial que devem coexistir no estado-alvo: sistemas baseados em regras, sistemas baseados em treinamento e sistemas baseados em contexto, estes últimos capazes de raciocinar sobre situações não previstas. A transformação descrita no white paper, com trajetos de Amazon e Foxconn como exemplos, posiciona essa onda como resposta a escassez de mão de obra e complexidade crescente de operação, não como capricho tecnológico.
Foundation models no chão de fábrica
Por que a mudança acontece agora, e não há cinco anos? A resposta curta: generalização. Um modelo preditivo de vibração serve a um ativo específico e morre com ele. Um foundation model industrial aprende representações reutilizáveis: relações espaço-temporais, semântica de processos, padrões visuais de defeitos, leitura de diagramas de engenharia.
Essa generalização tem consequência prática direta. Tarefas que antes exigiam integração sob medida, como interpretar um P&ID, montar um plano de manutenção ou diagnosticar uma anomalia multivariável, passam a ser endereçadas por um mesmo modelo adaptado a cada domínio. A Honeywell, por exemplo, combina sua plataforma FORGE com o Gemini Enterprise para desenvolver agentes especializados em tarefas complexas de engenharia.
Há um limite honesto a registrar. A IoT Analytics (abre em nova aba) avalia que modelos industriais de fundação, physical AI e gêmeos digitais de malha fechada amadureceram o bastante para tornar a operação autônoma crível no chão de fábrica, mas que restrições industriais seguem freando a autonomia em escala. Gêmeos digitais maduros não eliminam latência, nem variabilidade de processo, nem exigências regulatórias.
Physical AI: quando o erro tem massa
Physical AI é o ponto em que a IA industrial deixa de ser um problema de software. O robô Apollo, da Apptronik, desenvolvido em colaboração com o Google DeepMind sobre os foundation models Gemini Robotics, executa kitting e pick-and-place em células de trabalho ao lado de pessoas, usando dados operacionais reais. Humanoide e física, a máquina erra no mundo compartilhado com operadores.
Aqui mora a assimetria que organiza todo o debate de segurança. Um agente de software que erra gera log, retrabalho, custo. Um braço que erra gera dano. A NVIDIA (abre em nova aba) resume o problema em uma formulação técnica precisa: safety em physical AI significa demonstrar que máquinas dirigidas por IA se comportam com segurança quando suas decisões viram ação física, e que isso exige verificação ao longo de hardware, software, modelo, ambiente de operação e ciclo de vida, não um teste único antes da implantação.
As projeções de escala dão a dimensão do que está em jogo. A ABI Research projeta 49 milhões de veículos autônomos de níveis 3 a 5 instalados até 2035; a Omdia estima cerca de 60 milhões de robôs industriais implantados entre 2026 e 2035. Ambos são números de projeção, atribuíveis a suas fontes, não fatos consumados. Servem para dimensionar o problema, não para prometer retorno.
Agentic AI: a orquestração acima do modelo
Se physical AI é o corpo, agentic AI é o regente. Na fábrica agêntica descrita pelo Google Cloud, agentes funcionam como orquestradores digitais: sintetizam dados de OT, engenharia e TI, planejam fluxos de múltiplos passos e executam ações autorizadas, enquanto a physical AI leva esse raciocínio para robôs e dispositivos de borda. Máquinas isoladas viram ecossistema.
O risco muda de forma, não de escala. A Meredith Whittaker, presidente da Signal Foundation, citada em artigo do Fórum Econômico Mundial sobre segurança de physical AI (abre em nova aba), faz a aritmética desconfortável: um agente com 95% de acerto por passo, num fluxo de 30 passos, tem cerca de 21% de probabilidade de completar a tarefa sem erro (0,95 elevado a 30). O benchmark Agent Company, da CMU, mostra o mesmo padrão em tarefas realistas de múltiplas etapas. Em cadeia, o erro compõe.
O mesmo artigo documenta o vetor mais negligenciado: a Alias Robotics registrou cerca de 15 vulnerabilidades perigosas na camada de comunicação que troca instruções e status entre partes do robô, afetando aproximadamente 650 dispositivos, incluindo robôs industriais. O zoom vale a pena. O ataque começa antes do modelo: GPS, lidar, câmeras e microfones podem ser falsificados sem tocar em nenhum peso de rede, e o MITRE lista agentes saltando entre sistemas conectados como técnica primária. Seis estruturas de segurança independentes chegaram à mesma conclusão: agentes ampliam a superfície de ataque.
Segurança em camadas, governança em pilha
A resposta que se desenha no mercado tem uma lógica comum: parar de tratar segurança como inspeção final e tratá-la como arquitetura. A tabela abaixo resume as principais iniciativas em curso:
| Iniciativa | Responsável | Cobertura |
|---|---|---|
| Halos for Robotics | NVIDIA | Arquitetura de segurança full-stack unificando compute de IA, software de sistema, sensores, aplicações e inspeção |
| Halos OS | NVIDIA | Pilha de software com isolamento de sistema, monitoramento e comunicação determinística, sobre base certificada ASIL-D |
| Open Agent Safety Platform | NVIDIA e parceiros | Watchdog fora de banda com quarentena de agentes que saem de seus limites em milissegundos |
| Blueprint de IA agêntica segura | Google Cloud | Agentes com MCP e A2A dentro de parâmetros seguros; execução on-premises para OT sem nuvem |
| Metodologia de medição | Grupo de trabalho IEEE (com participante da AVEVA) | Padrão para medir impacto da IA em eletricidade, energia, recursos, água e carbono |
Duas escolhas de design merecem nota técnica. A primeira: o Halos OS da NVIDIA parte de mais de uma década de segurança funcional em veículos autônomos, incluindo fusão de sensores, garantia de comportamento de IA e validação em simulação e mundo real, com o modelo Alpamayo trazendo explicabilidade para cenários de cauda longa. A segunda: na plataforma de agentes da NVIDIA (abre em nova aba), o Sentry roda em DPU BlueField-4 fora da banda do agente, ou seja, o monitor não depende do sistema monitorado para decidir a quarentena. É o mesmo princípio de watchdog independente que a segurança funcional aplica há décadas, transferido para IA.
O guardrail arquitetural também tem versão organizacional. Arti Garg, technologist-chefe da AVEVA, defende que a IA deve aumentar pessoas nos ciclos de decisão crítica, não substituí-las, com limites explícitos definindo onde o sistema age sozinho e onde o supervisor humano permanece responsável. O blueprint da Google Cloud, descrito pelo Industrial Cyber (abre em nova aba), acrescenta um limite técnico sensato: virtualizar aplicações industriais não deve comprometer o controle físico determinístico em tempo real.
Evidência e promessa não são a mesma coisa
Pode parecer, a esta altura, que a autonomia industrial já é realidade consolidada. Os números dizem outra coisa. O estudo de IA em manufatura da Deloitte, citado pelo Industrial Cyber, encontrou 84% de organizações industriais com retornos mensuráveis de IA, mas apenas um caso em cinco efetivamente escalado no negócio. Um estudo citado pelo MIT Technology Review indica aumento de quase 78% na adoção de IA no setor industrial em dois anos. Adoção e escala, aqui, são fenômenos distintos, e a lacuna entre eles é justamente onde a segurança se decide.
A leitura razoável, com a ressalva de que se trata de interpretação sustentada nos dados disponíveis: foundation models e agentes já dão conta de tarefas complexas pontuais; o que ainda não se resolveu é confiar neles em malha fechada sobre ativos físicos, com garantias auditáveis. A indústria está construindo agora o que o software de consumo pôde deixar para depois: a camada de segurança que acompanha a autonomia do teste ao deploy. Só que, diferente do consumo, aqui o erro não volta na forma de um botão de desfazer.
Perguntas frequentes
O que distingue a IA industrial autônoma das etapas anteriores de IA preditiva?
Na IA preditiva, o modelo gera alertas e recomendações, e o circuito de decisão é fechado por humanos ou lógicas determinísticas. Na configuração autônoma, foundation models, physical AI e agentic AI participam da cadeia que termina em ação física, com agentes planejando e executando fluxos de múltiplos passos sobre sistemas de OT.
Quais riscos físicos e de segurança surgem quando agentes de IA atuam sobre sistemas físicos?
Erros de decisão viram dano físico, e a probabilidade de falha cresce com o número de passos: um agente com 95% de acerto por passo em 30 etapas completa a tarefa sem erro em cerca de 21% dos casos, segundo cálculo atribuído a Meredith Whittaker. Somam-se vetores de ataque documentados, como spoofing de sensores (GPS, lidar, câmeras) e cerca de 15 vulnerabilidades na camada de comunicação robótica identificadas pela Alias Robotics.
Quais padrões e sistemas de segurança estão sendo aplicados à IA industrial autônoma?
Incluem o NVIDIA Halos e seu Halos OS sobre base certificada ASIL-D, a Open Agent Safety Platform com watchdog fora de banda capaz de colocar agentes em quarentena em milissegundos, o blueprint de IA agêntica segura da Google Cloud para manufatura e um grupo de trabalho do IEEE desenvolvendo metodologia para medir o impacto da IA em energia, recursos, água e carbono.
Existem evidências de ganhos reais ou tudo é projeção?
Há evidência mista. Segundo o estudo da Deloitte citado pelo Industrial Cyber, 84% das organizações industriais relatam retornos mensuráveis de IA, mas só um caso em cinco foi escalado. Projeções como os 60 milhões de robôs industriais estimados pela Omdia entre 2026 e 2035 dimensionam a trajetória, mas não comprovam ganhos por si mesmas.