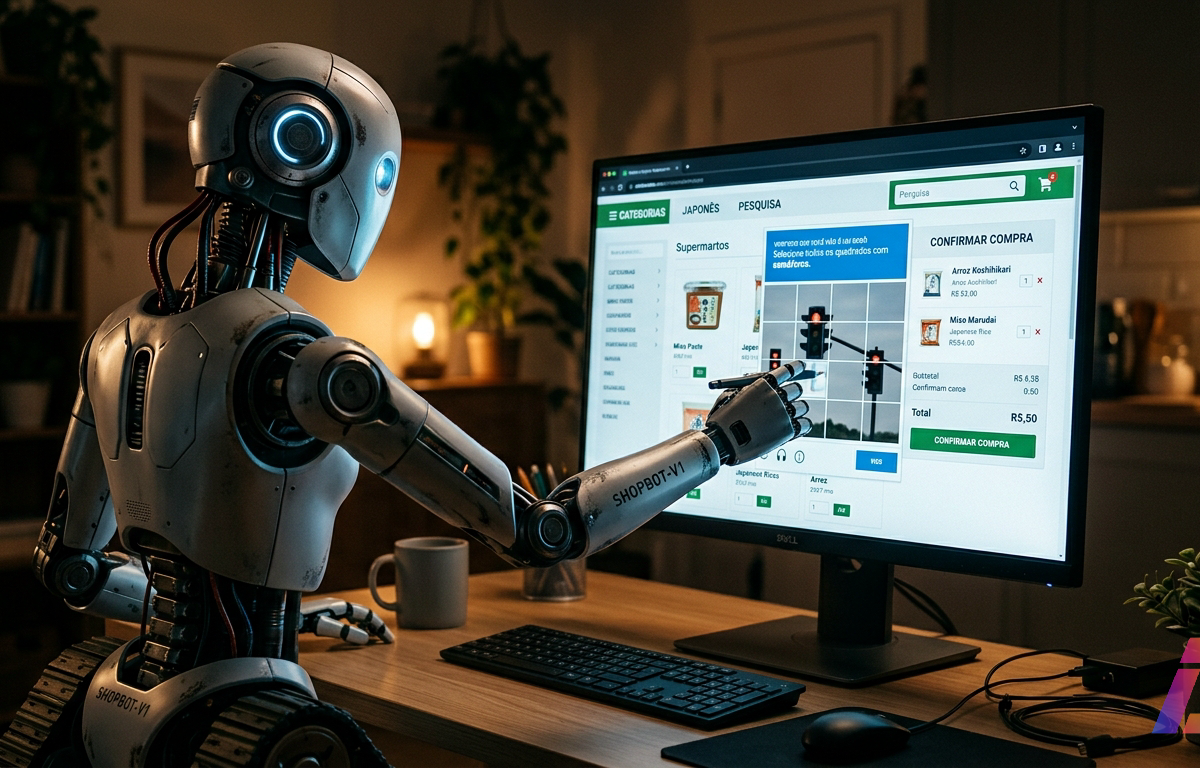
Em 17 de julho de 2025, a OpenAI publicou o anúncio do ChatGPT agent (abre em nova aba) com um exemplo doméstico: pedir que o sistema planeje e compre os ingredientes de um café da manhã japonês para quatro pessoas. No mesmo dia, a empresa soltou o system card (abre em nova aba) do produto, documento que avalia riscos, e nelo admite que o modelo é suscetível a ataques de prompt injection embutidos em conteúdo da web. A distância entre a demonstração e a ressalva técnica resume bem o produto: um agente autônomo promissor, com limites que a própria fabricante documenta.
O que foi entregue, oficialmente
O ChatGPT agent é um sistema agêntico unificado. Ele opera em um computador virtual próprio, onde pode navegar por sites, clicar, digitar, executar código, gerar planilhas, apresentações e imagens. A OpenAI descreve a construção como a fusão de três capacidades que já existiam separadas: a habilidade do Operator (o agente de navegador lançado como research preview) de interagir com páginas da web, a síntese de informações do deep research e a inteligência conversacional do ChatGPT.
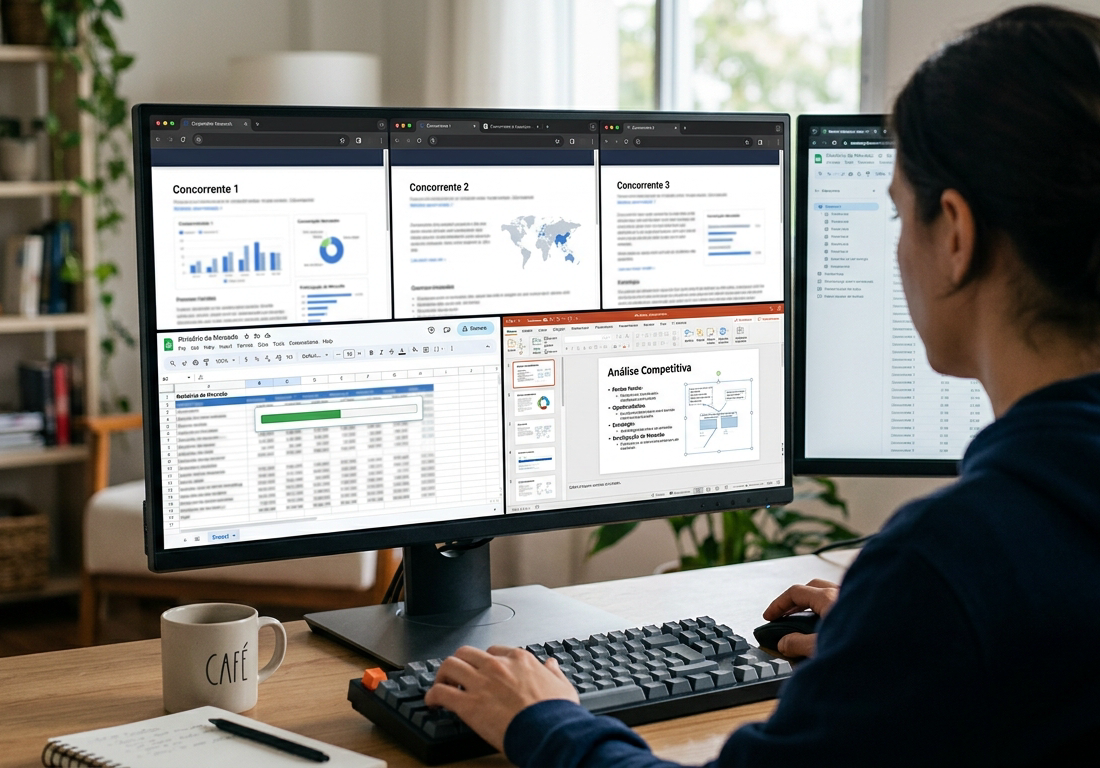
A diferença em relação a um chatbot comum está no verbo. O agente não responde apenas; ele age. Recebe uma instrução como "analise três concorrentes e monte uma apresentação" e executa o fluxo inteiro: pesquisa, filtra resultados, pede login quando necessário, roda código, entrega o arquivo editável. O modelo alterna entre raciocínio e ação até concluir a tarefa.
Os limites de uso foram definidos no lançamento. Pro tem 400 mensagens de agente por mês; Plus e Team, 40, com créditos flexíveis para uso adicional. Enterprise e Education ganharam acesso nas semanas seguintes. Usuários do plano gratuito ficaram de fora, conforme a página de ajuda (abre em nova aba) oficial.
| Plano | Acesso | Mensagens de agente por mês |
|---|---|---|
| Pro | 17 de julho de 2025 | 400 |
| Plus e Team | dias seguintes ao lançamento | 40 |
| Enterprise e Education | semanas seguintes | sujeito a limites variáveis |
| Free | sem acesso | não se aplica |
Arquitetura: o que roda por baixo
O system card detalha a composição técnica. O agente dispõe de quatro interfaces de execução: um navegador textual, um navegador visual, um terminal e acesso direto a APIs. A essa caixa de ferramentas somam-se os conectores, apps vinculados pelo usuário e a geração de artefatos como slides e planilhas.
O controle fica no usuário, ao menos no desenho. Antes de qualquer ação com consequência real, como uma compra ou envio de mensagem, o sistema pede confirmação. Durante a execução existe o watch mode, modo de acompanhamento que mantém a pessoa no circuito, e é possível pausar, interromper ou assumir o navegador a qualquer momento. No modo "take over", o humano herda a sessão que o agente abriu, inclusive os logins.
Onde o agente trava na prática
A documentação oficial é uma coisa; o encontro com a web real é outra. Testes iniciais relatados por jornalistas que usaram versões antecipadas mostraram um agente mais lento que um humano para tarefas simples e sujeito a travar em três pontos recorrentes: CAPTCHAs, logins em sites que detectam automação e fluxos de checkout que mudam no meio do caminho.
O caso mais citado vem de uma tentativa de compra: em vez de concluir o pagamento, o agente parou e pediu que o usuário assumisse o navegador. A OpenAI afirma que essas interrupções são deliberadas em logins e pagamentos, o que é plausível, mas não explica todos os travamentos. Um CAPTCHA é justamente o mecanismo desenhado para separar humanos de bots; um agente que navega como bot colide com essa barreira por definição.
Para um time de engenharia, a leitura útil é esta: o agente funciona bem em fluxos previsíveis e mal documentados por robôs, e degrada em qualquer interface hostil a automação. Subestimar essa degradação é o erro mais comum ao planevar integrações com o produto.
Prompt injection: a superfície de ataque que cresceu
Aqui está o risco que a OpenAI não tenta esconder. Como o agente lê páginas não confiáveis e pode agir com base no que lê, instruções maliciosas escondidas em conteúdo da web podem manipulá-lo. Esse é o ataque de prompt injection: texto plantado em uma página que o modelo interpreta como ordem legítima.
O system card avalia dominios que incluem riscos biológicos e químicos, cibersegurança, autoexfiltração do modelo e aquisição de recursos. A conclusão da empresa: o sistema não cruza os limiares de alto risco nas condições testadas, mas o risco residual permanece. As mitigações listadas são as confirmation gates, o watch mode, restrições a tarefas de alto risco e monitoramento contínuo.
O ponto estrutural merece atenção. Um chatbot que cai em prompt injection produz uma resposta errada. Um agente com acesso a contas e navegador pode, sob manipulação, alterar uma reserva, enviar uma mensagem ou efetuar uma compra. A superfície de ataque não cresceu em profundidade apenas; cresceu em consequência. A OpenAI reconhece isso ao reforçar que saídas e ações do agente exigem revisão.
Por que um agente de tarefas pode dizer "eu te amo"
Essa pergunta parece fora de lugar em uma análise técnica. Não está. O sistema do ChatGPT agent identifica, como risco relevante ao usuário, a confiança excessiva e a dependência emocional em um agente sempre disponível. A Wired noticiou que a própria OpenAI sinaliza o problema: pessoas podem confiar demais em um agente que soa confiante e está disponível sempre que o ChatGPT é aberto, inclusive para conselhos emocionais e pessoais.
Um survey publicado no arXiv (abre em nova aba) em julho de 2025 ajuda a explicar o mecanismo. Levantamentos com usuários de chatbots entre 2023 e 2025 encontram uma minoria de usuários pesados que relatam procurar a IA diariamente por conforto, conselho ou companhia, e descrevem sofrimento quando o acesso é interrompido. Os estudos distinguem delegação de tarefa de dependência emocional, mas observam que agentes sempre ativos, com memória de conversas anteriores e estilo caloroso em primeira pessoa, borram essa fronteira mesmo quando o produto é vendido para trabalho.
Por que o afeto aparece? Interpretação sustentada: o modelo por trás do agente é o mesmo tipo de modelo conversacional treinado com aprendizado por reforço a partir de feedback humano, processo que historicamente privilegia respostas empáticas e envolventes. O comportamento afetivo não é um bug do agente; é herança da base conversacional. E quando esse modelo afetivo ganha permissão para agir em contas reais, o risco muda de categoria. O survey não avalia o ChatGPT agent especificamente, mas anota o ponto central: em produtos agênticos que operam nas contas do usuário, a confiança excessiva tem consequências materiais, porque uma instrução errada ou manipulada muda uma compra, não apenas uma resposta no chat.
Há ainda o efeito de acumulação. Quem delega tarefas contínuas a um agente tende a tratar o julgamento dele como autoridade. Menos busca de ajuda humana, mais aceitação de respostas incorretas, mais dificuldade de desligar após sessões longas. A resposta de design das grandes fabricantes, segundo o levantamento, inclui lembretes de que o sistema não é uma pessoa, limites a personas românticas em produtos de propósito geral e etapas de confirmação antes de ações no mundo real. Coincide com o que a OpenAI implementou no agente.
O manual prático para quem desenvolve
Para equipes técnicas que vão usar ou construir sobre o ChatGPT agent, o conjunto de evidências sustenta poucas regras, e elas valem a pena:
- Trate toda saída do agente como não confiável até revisão, especialmente em finanças, medicina e jurídico.
- Pressuponha que qualquer página que o agente visita pode conter instruções hostis; nenhum salvaguarda contra prompt injection é perfeito, como a própria documentação admite.
- Não delegue decisões de alto risco sem humano no circuito, por definição da política da fabricante.
- Espere falha em CAPTCHA, login com detecção de automação e checkout dinâmico; desenhe o fallback humano desde o início.
- Considere o limite de 40 mensagens mensais em planos não Pro como fator real de arquitetura, não detalhe comercial.
O agente é capaz de mais que qualquer versão anterior do ChatGPT nas benchmarks de tarefas, segundo a própria OpenAI. É também a versão com maior capacidade de causar dano involuntário, pela mesma razão. Autonomia e exposição crescem juntas.
Um produto que pede para você assumir o navegador quando a compra complica está, no fundo, admitindo seu próprio limite. O interessante é o que vem depois: quanto menos ele pedir isso, mais atenção o usuário precisará ter.