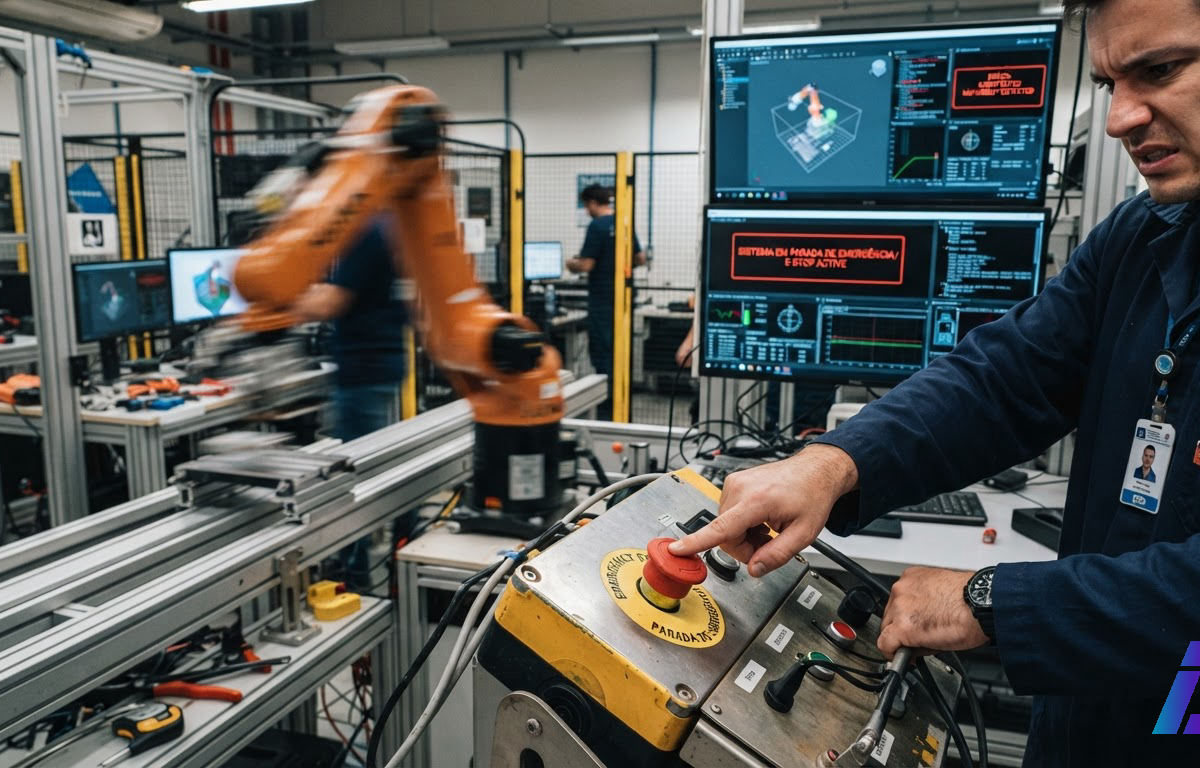
O comando de parada remota existe na robótica para travar a máquina quando um operador identifica perigo imediato. Em uma demonstração conduzida por pesquisadores da empresa de cibersegurança VicOne, a exploração de uma vulnerabilidade de software impediu que esse comando de emergência funcionasse em um robô. O teste prático acompanhou o anúncio, publicado inicialmente em 1º de novembro de 2026 no portal especializado The Robot Report e repercutido em 16 de novembro pelo IEEE Spectrum, de que uma pesquisa assistida por inteligência artificial encontrou um conjunto inicial de 28 vulnerabilidades zero-day (falhas de segurança até então desconhecidas pelos fabricantes e sem correção disponível) em menos de dois dias. Os achados envolvem softwares e ferramentas que sustentam o ecossistema de IA física (Physical AI, termo técnico para sistemas de inteligência artificial que percebem e interagem com o mundo físico por meio de robôs e máquinas autônomas), incluindo projetos desenvolvidos ou mantidos por Google (abre em nova aba), NVIDIA (abre em nova aba) e Meta (abre em nova aba). Um detalhe banal no cabeçalho da publicação original muda a forma como engenheiros devem interpretar esses números: a autoria do texto trazia apenas a assinatura de conteúdo patrocinado.
O texto inicial não nomeava nenhum pesquisador da VicOne por cargo, não incluía citações de especialistas independentes e encerrava com a divulgação de um futuro relatório técnico (white paper) e de dois produtos comerciais da própria fornecedora: o Radeis, voltado à identificação de potenciais vulnerabilidades zero-day e avaliação de segurança de modelos de IA, e o Rthena, desenhado para detecção e resposta a ameaças durante a operação. Nenhum pacote específico da Google, da NVIDIA ou da Meta foi nomeado. Parte dos achados sequer possuía registro no sistema CVE (Common Vulnerabilities and Exposures, o catálogo público que atribui códigos identificadores padronizados a falhas de segurança conhecidas). A própria VicOne registrou a ressalva de que a classificação de todos os 28 itens como vulnerabilidades zero-day partiu de uma validação inicial interna, e que essa contagem pode mudar após a revisão dos fabricantes e das autoridades de certificação de vulnerabilidades.
Para o desenvolvedor ou arquiteto de segurança que mantém frotas de robôs ou pipelines de treinamento, duas explicações continuam plausíveis diante da falta de dados abertos. A primeira é que a automação da análise de código, do rastreamento de comunicações entre sistemas e dos testes de exploração revelou uma fragilidade estrutural grave na cadeia de suprimentos de software robótico, somando-se a mais de 180 falhas zero-day que a VicOne afirma já ter descoberto anteriormente em sistemas automotivos e de robótica. A segunda explicação é que a contagem de 28 itens reflete uma triagem preliminar de candidatos levantados rapidamente por ferramentas automatizadas, publicada como peça de marketing antes que os mantenedores dos projetos confirmem quantos desses alertas representam riscos reais e exploráveis em ambientes típicos de produção. Sem códigos CVE e sem um cronograma público para a divulgação coordenada (coordinated disclosure, o protocolo em que pesquisadores notificam o fabricante em sigilo para que uma correção seja criada antes da abertura dos detalhes técnicos), uma equipe de engenharia não consegue simplesmente rodar um verificador de dependências hoje para descobrir se foi atingida.
75%: essa é a proporção das 28 falhas que, segundo o levantamento da VicOne, não está no software de tempo de execução (runtime, a camada de código que roda diretamente no robô quando ele já está implantado e operando no chão de fábrica ou na rua). Três quartos das vulnerabilidades relatadas concentram-se nas ferramentas usadas antes de o robô sair do laboratório: os ambientes de desenvolvimento, treinamento, simulação e validação. A segurança tradicional de sistemas embarcados costuma vigiar os sensores, os atuadores e o sistema operacional da máquina pronta, enquanto a distribuição dessas falhas aponta para a linha de montagem de software que treina e aprova o comportamento do robô.
Onde o risco se instala antes da implantação
O ciclo de vida do software de IA física divide-se em três etapas principais analisadas na pesquisa: desenvolvimento e treinamento, simulação e validação, e implantação e operação. Quando equipes de robótica apoiam seu trabalho em ferramentas abertas ou compartilhadas nessas etapas iniciais, elas herdam as vulnerabilidades presentes nesses pacotes, muitas vezes sem incluí-los no escopo de suas auditorias de segurança.
Na etapa de desenvolvimento e treinamento, uma vulnerabilidade na ferramenta permite que um invasor com acesso ao ambiente manipule modelos pré-treinados ou os dados que alimentam o aprendizado. Segundo o relatório da VicOne, um modelo pré-treinado comprometido dessa maneira pode apresentar desempenho normal durante toda a bateria de testes de rotina, mas responder de forma incorreta quando o robô encontrar um objeto, uma cena ou uma instrução específica após a implantação. O desvio de comportamento permanece invisível para os desenvolvedores durante a construção e só se manifesta em campo, longe da linha de observação da equipe técnica e com rastreamento difícil.
Na etapa de simulação e validação, engenheiros dependem de cenários virtuais para estressar o sistema e comprovar que a máquina respeita limites físicos antes de autorizar o uso no mundo real. Se uma ferramenta de simulação for comprometida por meio de uma falha zero-day, a cena virtual ou as métricas de avaliação podem ser distorcidas. O resultado prático para a equipe de validação é uma falsa confirmação de segurança: o robô aparenta passar em testes que, em um ambiente íntegro, teriam exposto um comportamento perigoso.
Já nos 25% restantes dos achados, situados nas ferramentas de implantação e tempo de execução, o impacto recai diretamente sobre o controle operacional. Falhas nessa camada podem alterar o movimento da máquina, comprometer instruções enviadas aos controladores ou interferir na visibilidade do operador, impedindo que o responsável enxergue o que está acontecendo e reaja a tempo, exatamente como ilustrado na demonstração separada que desativou o comando de parada remota. A VicOne ressalva, contudo, que a adulteração de modelos, a distorção de testes e a perda de visibilidade são consequências potenciais da natureza dessas ferramentas, e não resultados demonstrados experimentalmente para cada um dos 28 achados. O efeito real de qualquer uma dessas vulnerabilidades depende do nível de acesso que o atacante conseguir obter, do desenho arquitetural do sistema e da presença de outras salvaguardas que impeçam uma alteração de software de se converter em movimento físico inseguro.
| Etapa do ciclo de vida | Proporção relatada das 28 falhas | Consequência potencial descrita (dependente de acesso e arquitetura) |
|---|---|---|
| Desenvolvimento e treinamento | Parte dos 75% pré-implantação | Modelos pré-treinados manipulados passam em testes de rotina, mas reagem incorretamente a objetos, cenas ou comandos específicos em campo. |
| Simulação e validação | Parte dos 75% pré-implantação | Cenas de simulação ou resultados de testes distorcidos fazem o robô ser aprovado em verificações que deveriam expor falhas de segurança. |
| Implantação e execução (runtime) | 25% | Interferência na visibilidade do operador, alteração de instruções enviadas ao robô ou bloqueio de funções como o comando de parada remota. |
Como auditar o pipeline sem depender da lista de CVEs
Mesmo que a revisão futura das autoridades de vulnerabilidade reduza a contagem oficial de 28 zero-days, o problema de engenharia exposto pelo episódio permanece válido para quem constrói sobre ferramentas da Google, da NVIDIA e da Meta. Durante a conferência GTC Berlin, da NVIDIA, o CEO da VicOne, Max Cheng, sintetizou a questão técnica ao afirmar que os fabricantes de robôs precisam saber se as proteções de segurança que projetaram continuam eficazes quando as informações que guiam a operação do robô são deliberadamente adulteradas.
Quando uma fornecedora anuncia dezenas de falhas sem revelar quais pacotes foram afetados, as equipes de engenharia e operações não podem paralisar a produção à espera de um relatório comercial, nem ignorar o risco na cadeia de suprimentos. A aplicação prática desse alerta exige expandir a revisão de segurança para cobrir as ferramentas de construção e validação, além de preparar um protocolo estrito para quando as correções (patches, atualizações de código destinadas a corrigir falhas ou vulnerabilidades) começarem a ser liberadas pelos mantenedores.
Protocolo de mitigação e auditoria para pipelines de IA física
- Mapear dependências fora do robô (Shift-Left de inventário)
Construa um inventário que liste não apenas os pacotes embarcados no runtime do robô, mas todas as bibliotecas, simuladores, frameworks de treinamento e validadores mantidos por terceiros (como Google, NVIDIA e Meta) usados nas máquinas dos desenvolvedores e servidores de integração contínua.
- Isolar ambientes de treino e verificar integridade de artefatos
Restrinja o acesso de rede aos servidores de treinamento e simulação. Implemente verificação criptográfica (hashes e assinaturas) para modelos pré-treinados, conjuntos de dados e arquivos de configuração de cenas de simulação, reduzindo a chance de adulteração silenciosa antes dos testes.
- Desacoplar salvaguardas físicas da camada de IA
Audite a arquitetura de controle para garantir que comandos críticos de segurança, como a parada remota de emergência e limites físicos de velocidade ou torque, operem em canais independentes ou supervisionados por hardware dedicado, permanecendo eficazes mesmo que a informação vinda do modelo de IA ou da interface do operador seja corrompida.
- Validar a segurança física dos patches antes da implantação
Quando os mantenedores publicarem os CVEs e as correções, não aplique atualizações diretamente na frota. Teste cada patch em ambiente controlado para confirmar que a correção de cibersegurança é compatível com o sistema e não introduz latência, perda de determinismo ou falha nas funções de segurança física do robô.
O quarto passo desse protocolo separa a engenharia de robótica da segurança de tecnologia da informação convencional. Em servidores web ou aplicativos corporativos, a recomendação padrão diante de uma falha zero-day é aplicar a atualização do fabricante assim que ela fica disponível. Em máquinas autônomas e robôs humanoides ou industriais, um patch aplicado às pressas pode alterar tempos de resposta da malha de controle, quebrar a comunicação entre sensores e atuadores ou invalidar certificações operacionais. As equipes técnicas precisam verificar se as correções são seguras e compatíveis com o comportamento físico esperado antes de autorizar a implantação.
A assimetria das 48 horas
O argumento central por trás do uso de inteligência artificial na pesquisa da VicOne é que a caça automatizada a vulnerabilidades agora consegue avançar na mesma velocidade em que as empresas de robótica lançam novas capacidades de IA, superando o atraso de meses típico das auditorias manuais de código. O anúncio não oferece, porém, uma linha de base comparativa que mostre quanto tempo uma revisão manual convencional levaria exatamente sobre os mesmos softwares, nem detalha qual fração das 28 descobertas foi fruto exclusivo das ferramentas de IA e qual dependeu da intervenção direta dos pesquisadores humanos.
O dado que permanece comprovado pelo episódio é mais modesto, mas cria um impasse operacional imediato: a pesquisa assistida por IA consegue levantar dezenas de candidatos a falhas de segurança em menos de 48 horas. Essa mesma capacidade técnica de varrer código, rastrear comunicações de sistema e testar fraquezas em dois dias está ao alcance de invasores que miram repositórios usados em fábricas e espaços públicos. A identificação de potenciais pontos de falha na robótica acelerou para a escala de horas, mas a revisão pelos fabricantes, a emissão de identificadores CVE, o desenvolvimento de correções e a validação de que um patch não vai desativar o freio de um robô no mundo físico continuam rodando na velocidade manual de sempre.